第三方 Cookie 在主流浏览器里受限之后,你对受众的了解越来越依赖自己的网站和产品。第一方数据策略不是要收集更多。本文定义几种数据类型,围绕决策规划收集,并给出站得住脚的身份、同意和保留期默认做法。
读完你会知道
- 第一方数据来自你和用户的直接关系,零方数据是其中用户主动提供的部分
- 从决策出发规划收集:每行写明数据、用途、身份层级和保留期
- 用能回答问题的最低身份层级,少收、少留
零方、第一方、第二方、第三方数据
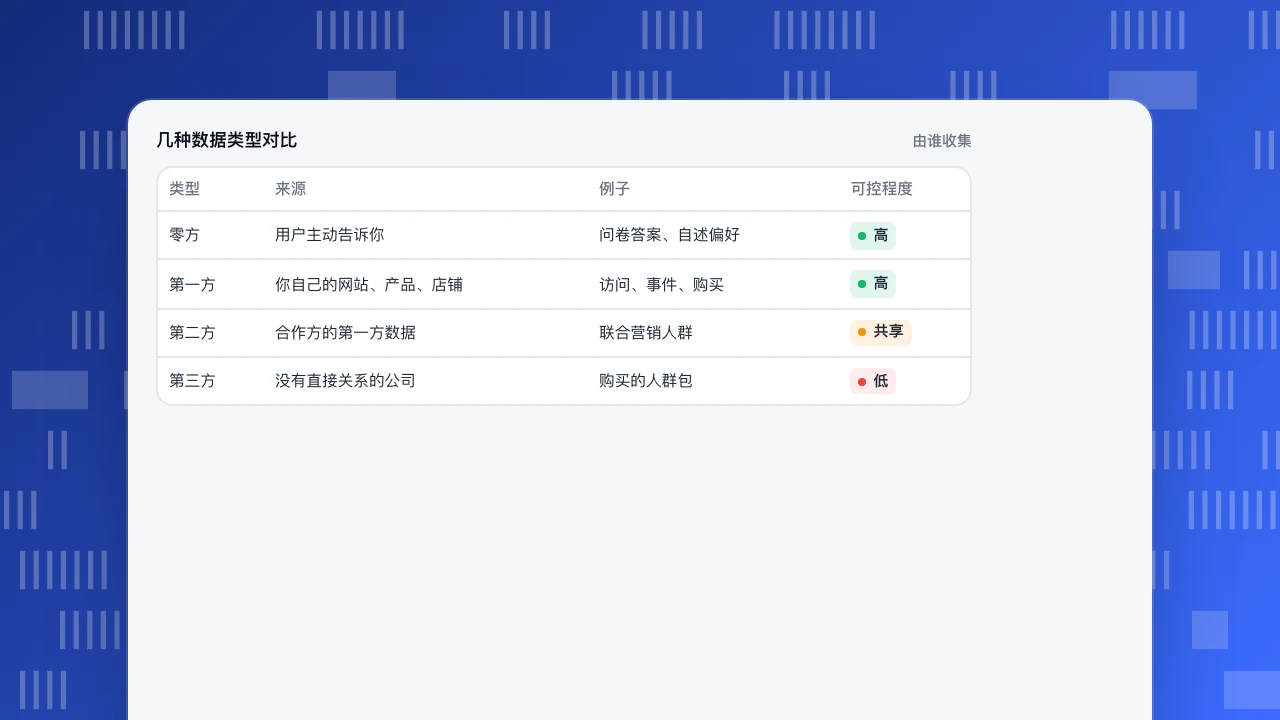
第一方数据是你直接从与你互动的人那里收集的数据:网站访问、产品里的操作、购买、客服对话、订阅邮件。零方数据是其中人们主动告诉你的部分,比如问卷里的偏好或个人资料。第二方数据是另一家公司按协议分享给你的它的第一方数据。第三方数据由与数据里的人没有直接关系的公司收集,通常汇总后出售。
对比可以看出第一方数据策略为什么有吸引力:你清楚数据是怎么收集的,能控制保留多久,也能向数据描述的那些人解释清楚。
几种数据类型对比
由谁收集| 类型 | 来源 | 例子 | 可控程度 |
|---|---|---|---|
| 零方 | 用户主动告诉你 | 问卷答案、自述偏好 | 高 |
| 第一方 | 你自己的网站、产品、店铺 | 访问、事件、购买 | 高 |
| 第二方 | 合作方的第一方数据 | 联合营销人群 | 共享 |
| 第三方 | 没有直接关系的公司 | 购买的人群包 | 低 |
为什么现在第一方数据更重要
第三方 Cookie 是广告技术跨站追踪人的主要手段,如今在主流浏览器里受到限制。Safari 默认屏蔽第三方 Cookie(WebKit),Firefox 默认按站点隔离 Cookie(Mozilla)。很多地区的同意规则又加了一层限制。实际结果是:你对受众的了解,越来越要靠自己的网站和产品。
这不等于什么都收。囤积数据的第一方数据策略只会带来风险和成本,决策并不会因此变好。本文其余部分讲的是:只收你会用的。
从决策出发,而不是从数据出发
先列出你经常要做的决定,再列每个决定需要的数据。下表是一家有营销官网的 SaaS 公司的收集方案示例。每行写明数据、它服务的决定、需要的身份层级,以及值得保留多久。
做完这件事通常会发现两点。一,大多数市场和产品决定需要的是行为,而不是身份:哪些渠道带来注册、哪些页面带来激活。二,你现在收集的一些数据不服务于任何决定,可以不收了。
| 数据 | 服务的决定 | 身份层级 | 保留多久 |
|---|---|---|---|
| 页面浏览和来源 | 哪些渠道和页面有效 | 假名 | 12 个月 |
| 注册和激活事件 | 引导在哪里流失 | 先假名,后实名 | 12–24 个月 |
| 按账户的功能使用 | 采用、PQL、流失风险 | 实名(用户和账户 ID) | 24 个月 |
| 下单和退款 | 各渠道收入、LTV | 实名,订单号 | 按财务要求 |
| 自动采集的点击 | 发现需要定义的事件 | 假名 | 90 天 |
| 问卷答案(零方) | 按自述需求分群 | 实名,经同意 | 直到撤回 |
SaaS 公司的示例方案;具体期限请和法律顾问一起确定。
每种用途选一个身份层级
身份是第一方数据里最敏感的部分。用能回答问题的最低层级:
- 匿名汇总:没有任何持久访客 ID 的计数。足够看流量、热门页面和渠道汇总。
- 假名:能区分人却不知道是谁的访客 ID,比如无 Cookie 哈希。足够做漏斗、新老访客和转化率。
- 实名:登录后用 identify 设置你自己的用户 ID。跨设备旅程、账户级分析、把产品使用和收入连起来时需要。
邮箱和手机号不要放进统计事件;确实需要匹配记录时,用单向哈希或你的内部 ID。
同意和地区规则
需不需要同意、为哪些用途需要,取决于访客在哪里、你收集什么。一开始就为地区差异做准备:对需要同意的地区用更严格的默认设置,支持全球隐私控制(GPC)这类浏览器信号,并记录同意选择。GDPR 这样的法律划定了框架,具体哪些适用于你,由你的法律顾问判断。
少收,少留
- 使用前截断 IP 地址,并且不存到事件上。
- 剥离混进网址和表单字段的个人数据(查询参数里带邮箱很常见)。
- 按数据类型设定保留期:原始事件留一年可能就够了,自动采集的点击需要的时间短得多。
- 为删除和查阅请求做好准备,能找到并删除某一个人的数据。
只靠假名数据能做多少分析,见无 Cookie 统计一文。
TapCub 里的第一方数据
TapCub 在你自己的域名上收集第一方数据,并允许按项目和地区选择身份层级。第 1 级不保留任何持久 ID,盐值每天轮换;第 2 级是默认级别,用地址和 User-Agent 的 HMAC 区分访客,不写 Cookie;第 3 级允许使用设备 ID 和登录。地区要求同意而访客没有同意时,采集回落到第 1 级;全球隐私控制和「请勿追踪」默认会被遵守(见文档隐私与合规)。
IP 地址从不写到事件上:默认在查询城市之前截断最后两个字节,用完地理位置和访客哈希后就丢弃。看起来像邮箱或手机号的字符串会被替换成占位符。默认保留期:事件一年、自动采集 90 天、用户档案 730 天,上限受套餐限制;查阅、删除、限制处理和可携带请求都能在控制台处理。怎么选层级,见帮助中心采集层级。
常见问题
什么是第一方数据?
你直接从与你的网站、产品或服务互动的人那里收集的数据,比如访问、操作、购买和注册。
第一方数据和第三方数据有什么区别?
第一方数据来自你和这些人的直接关系;第三方数据由没有直接关系的公司收集,通常需要购买。
什么是零方数据?
人们主动分享给你的信息,比如偏好、问卷答案或个人资料。它是第一方数据的一部分。
浏览器的限制会影响第一方 Cookie 吗?
浏览器主要限制的是第三方 Cookie。第一方 Cookie 仍然可用,但有些浏览器会缩短脚本写入的 Cookie 的有效期,这会影响老访客的统计。
第一方数据策略是不是意味着收集更多数据?
不是。它意味着依靠自己收集的数据,只为真正要做的决定收集,用尽可能低的身份层级,保留尽可能短的时间。
另见:零方数据。
这篇文章对你有帮助吗?
我们会根据反馈修改和补充这篇内容。
提交没有成功,请稍后再试。
谢谢你的反馈,我们会据此改进这篇内容。你已经反馈过这篇了,谢谢。