注册流程是从点「注册」到拥有能用的账户之间的每一步:注册页、表单、验证,以及进入产品。每多一个必填字段或检查,就多一个流失点;但删之前要先量:每一步记一个事件,先修流失最多的那一步。
读完你会知道
- 从注册页到关键动作,每一步记一个事件
- 示例里修好验证环节多 234 个活跃用户,删一个字段只多 42 个
- 字段报错事件告诉你哪条规则拦住了人;绝不记录用户填写的内容
什么是注册流程?
注册流程指访客点了「注册」之后、到手里有一个能用的账户之前经过的所有页面:注册页、表单、各种验证,以及进入产品的那一刻。它在新手引导开始的地方结束。账户建好之后的事,比如任务清单、产品导览、首次使用指引,见应用新手引导。
注册页只是一个页面,注册流程是这个页面引出的全部步骤。区别很重要,因为多数团队只改版注册页,从不看它后面的步骤。一张表单的转化率可能不错,却把人送进一个悄悄流失三分之一完成者的验证环节。
这篇文章的观点:每多一个必填字段、一条规则、一次确认,就多一个流失点;但删任何东西之前都要先量。每一步记一个事件,找出流失最多的那一步,先修它。凭感觉挑,往往挑错。
注册流程的组成,以及每一项的代价
注册流程里的每一项都能换来点什么:数据、安全、更少的假账户、更好的首次使用。每一项也都要付出一部分已经开始注册的人。下表列出常见组成部分的取舍和合理的默认做法。
默认做法背后有两条原则:
- 只要现在需要的,不要以后可能想要的。 公司规模、职位、「从哪里知道我们」,可以等用户在产品里看到价值之后再问。Nielsen Norman Group 的表单可用性建议排在头一条的就是「保持简短」:能推算出来的、能以后再收集的、可以不要的字段,都删掉。
- 安全步骤不要比风险本身更难。 NIST 数字身份指南(SP 800-63B-4)要求服务方不得强加组合规则(比如必须混用不同类型的字符),不得强制定期改密码,并要允许使用密码管理器和自动填充。一条因为没有数字就拒绝「correct horse battery staple」的密码规则,只增加阻力,不增加安全。
| 组成部分 | 代价 | 换来什么 | 合理的默认做法 |
|---|---|---|---|
| 额外字段(公司、职位) | 每多一个就多一个放弃的理由 | 分群数据 | 以后在产品里再问 |
| 密码规则 | 报错和重试 | 账户安全 | 长度规则加黑名单,不要组合规则 |
| 邮箱验证 | 用户和产品之间隔了一个收件箱 | 真实邮箱、更少垃圾注册 | 先让人进来,几天内确认 |
| 社交登录或 SSO | 有些用户不愿关联账户 | 没有密码、没有验证步骤 | 激活更好就放在头一个 |
| 人机验证 | 真人多一步 | 更少假账户 | 只在滥用可量化时加 |
| 先绑信用卡 | 很多访客直接离开 | 试用更少但更认真 | 只用于纯付费产品 |
| 引导问卷 | 推迟首次感受到价值 | 个性化的首次使用 | 一两个问题,可跳过 |
默认做法只是起点;先改哪一项由你的漏斗决定。
改之前先埋点
每一步没有一个事件,就找不到漏的是哪一步。网页注册流程的最小埋点方案:
| 事件 | 什么时候发 | 值得记录的属性 |
|---|---|---|
signup_page_view | 注册页加载(一次页面浏览就够) | 来源、着陆页 |
signup_started | 头一个字段有了输入 | 展示的方式(邮箱、Google、SSO) |
signup_field_error | 某个字段校验没通过 | 字段名、没通过的规则 |
signup_submitted | 账户创建成功 | 使用的方式 |
email_verified | 验证链接或验证码通过 | 距提交的分钟数 |
first_key_action | 用户做了你的产品存在的意义那件事 | 哪个动作 |
让数据可信的几条规则:
- 绝不发送用户填写的内容。 字段名和没通过的规则(「password」「太短」)就足以找到问题。邮箱地址和密码不该出现在分析事件里。
signup_submitted从服务器发,在账户真正创建时发,双击或请求失败就不会被算成一次注册。- 上线前定好「关键动作」是什么。 它是让一次注册变成一个真正用户的那一步,有时也叫顿悟时刻。没有它,你优化出来的是一堆从没用过的账户。
- 把方案写下来,写清负责人和必填属性,这样事件才能熬过下一次改版。通常写在埋点方案里。
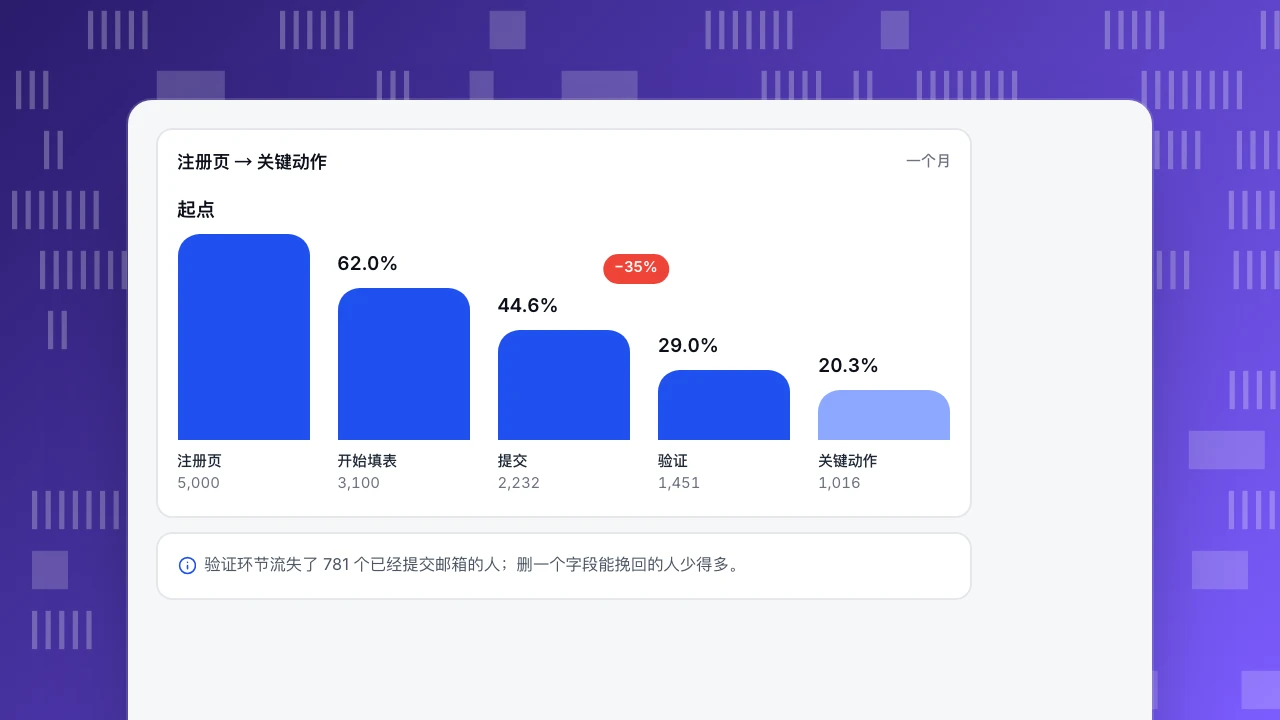
算例:5,000 次访问注册页
示例数据:一个 SaaS 产品一个月的数据,用邮箱和密码注册,首次使用前必须验证邮箱。
| 步骤 | 人数 | 相对上一步的转化率 | 这一步流失 |
|---|---|---|---|
| 访问注册页 | 5,000 | — | — |
| 开始填表 | 3,100 | 62.0% | 1,900 |
| 提交成功 | 2,232 | 72.0% | 868 |
| 验证邮箱 | 1,451 | 65.0% | 781 |
| 完成关键动作 | 1,016 | 70.0% | 435 |
整体看,1,016 ÷ 5,000 = 20.3% 的访客成为活跃用户。
假设团队头一个想法是删掉看起来可有可无的「公司规模」字段,并且这让提交率从 72% 升到 75%。那么 3,100 × 75% = 2,325 人提交,2,325 × 65% ≈ 1,511 人验证,1,511 × 70% ≈ 1,058 人完成关键动作:多 42 个活跃用户。
再看漏斗指出的那一步。验证环节流失了 781 个已经交出邮箱的人。如果改成先让用户进入产品、几天内再确认邮箱,把这一步从 65% 提到 80%,那么 2,232 × 80% ≈ 1,786 人验证,1,786 × 70% ≈ 1,250 人完成关键动作:多 234 个活跃用户,是删字段的五倍多。
从没开始填表的 1,900 人看起来损失最大,他们也确实重要。但其中很多人是在读这个页面、决定要不要注册,这是页面文案和定价的问题,不是表单的问题。提交之后流失的人不一样:他们想要账户,是流程把他们拦住了。
注册页 → 关键动作
一个月注册页
5,000
开始填表
3,100
提交
2,232
验证
1,451
关键动作
1,016
找出让人流失的字段
漏斗告诉你哪一步漏,字段报错事件告诉你为什么。同一个月的示例数据:
- 开始填表的 3,100 人中,有 744 人(24.0%)至少遇到一次密码报错,其中 387 人提交成功(52.0%)。
- 另外 2,356 人没遇到密码报错,其中 1,845 人提交成功(78.3%)。
如果那 744 人也按 78.3% 提交,大约 583 人能完成,而不是 387 人,多 196 次提交。再经过验证(65%)和关键动作(70%),大约多 89 个活跃用户。一条密码规则的代价,是公司规模字段的两倍。
发现这类问题后怎么做:
- 在用户输入之前就显示规则,而不是等他们输错之后。
- 用长度规则加黑名单检查代替组合规则,与 NIST SP 800-63B-4 一致;该指南还要求告诉用户密码为什么被拒绝。
- 允许粘贴和密码管理器。 NIST 要求验证方允许密码管理器和自动填充。WCAG 2.2 成功标准 3.3.8(无障碍认证,最低要求)指出,依赖记忆或抄写密码的步骤,要提供粘贴或密码管理器之类的机制才算无障碍。
- 报错信息要具体。 「至少 15 个字符」比「密码无效」好。Nielsen Norman Group 把醒目、具体的报错信息列入它的表单十大建议。
邮箱验证:放在进入产品之前还是之后?
验证能防止输错邮箱、假账户和垃圾注册,但也在用户和产品之间隔了一个收件箱,示例漏斗就在这里丢了 35% 的提交者。三种设计,阻力从大到小:
| 设计 | 怎么运作 | 什么时候用 |
|---|---|---|
| 先验证再进入 | 点链接之前账户锁定 | 受监管的产品,或滥用代价很高时 |
| 先进入,N 天内验证 | 马上能用产品,横幅提示确认邮箱 | 大多数 SaaS 和消费类产品 |
| 同一屏输入验证码 | 不离开流程,直接输入六位验证码 | 手机 App 和短流程 |
无论选哪种,都记录 signup_submitted 到 email_verified 之间的分钟数。如果大多数验证发生在五分钟内、一小时后几乎没有,说明没马上验证的人就流失了,隔一天再提醒也拉不回多少。还要看重发率;重发率高,常常是邮件进了垃圾箱。
社交登录和单点登录
「用 Google 继续」一下子省掉了密码字段和验证步骤,所以转化往往更好。它也有代价:有些人不想关联账户,面向企业的产品需要按公司域名做 SSO,你对拿到的邮箱地址也控制得更少。
量出来,别假设。在 signup_submitted 上加注册方式属性,再比较每种方式里有多少人走到关键动作。读数规则:
- 如果社交注册到关键动作的转化更好,把它放在头一个按钮,邮箱注册作为备选。
- 如果社交注册提交得多、激活得少,你可能收到的是好奇点击;看看这些账户会不会回来。
- 如果大部分流量来自企业邮箱域名,SSO 比面向个人的社交按钮更重要。
验证改版效果,别骗自己
注册率会随活动、季节和产品发布波动。要知道改动是否有效:
- 比较你改的那一步。 新的密码规则应该改变「开始填表 → 提交」这一步的转化率。总数变了而这一步没变,那是别的原因。
- 比较等长、流量相近的时段。 四周对四周,其中一段没有大型发布,并在图表上标注改动日期。
- 人数要够。 一个月 2,000 次左右的提交,某一步转化率变 2 个百分点也就几十个人。随机分组的 A/B 测试更快、更可靠;流量够的话,用你的测试工具跑一个。
- 注册之后继续跟踪这批人。 注册多了、走到关键动作的比例却降了,等于没改好。免费试用转化率和新手引导指标会告诉你新用户留不留得住。
注册流程的常见错误
- 只优化注册页,忽略后面的步骤。 示例里验证环节流失的人几乎和表单一样多。
- 凭感觉删字段。 字段报错事件会告诉你到底是哪个字段拦住了人。
- 数账户,不数活跃用户。 一次从没走到关键动作的注册不算成功。
- 记录用户填写的内容。 字段名和规则名就够了,也更安全。
- 一次改好几步。 你会分不清哪个改动起了什么作用。
- 忽略首次使用。 首次用户体验决定新账户会不会再被用;常见的阻力来源见用户阻力。
在 TapCub 里衡量注册流程
把上面 5,000 次访问的例子在 TapCub 里一步步做一遍。
- 先登记事件。 在 全端分析 › 数据管理 › 埋点方案 里加上这六个事件和它们的属性,标出必填项,状态设为「开发中」。发版后打开「24 小时实时校验」,能看到每个事件到达了多少次、必填属性有多完整,再把状态改成「验收中」和「已上线」。操作见创建埋点方案。
- 发送各步事件。 在网站代码里调用
tapcub.track('signup_started', { method: 'email' })等事件。如果只需要知道表单提交了,在脚本上加data-forms="true"就会记录表单提交,只记表单的 id、name 和 action,从不记录填写的值(跟踪表单提交)。 - 搭漏斗。 在 全端分析 › 行为分析 › 行为分析 里建一个从注册页浏览到
first_key_action的漏斗。每一步显示人数、相对上一步的转化率、流失数和距上一步的耗时中位数,流失最大的一步(示例里是验证)会被标出来。按method属性拆分,比较邮箱和 Google 注册;点开某一步能看到在这里流失的人。 - 知道是谁注册了。 账户建好后,用你的用户 ID 调用
tapcub.login(网站需要开启身份识别模式)。这个人随后会出现在 全端分析 › 用户 › 用户,档案里有按天排列的行为时间线,注册前后做了什么都能看到(识别用户)。 - 看几段流失者的会话。 全端分析 › 行为分析 › 会话回放 默认关闭。打开后输入内容默认遮挡、密码字段从不录制,所以你能看到用户怎样在表单里操作,却看不到他们填了什么。
TapCub 负责衡量注册流程,不发验证邮件,也不做 A/B 测试;这些仍由你的账户系统和测试工具负责。
常见问题
什么是注册流程?
注册流程是从点「注册」到拥有一个能用的账户之间的所有步骤:注册页、表单、各种验证,以及进入产品的那一刻,到新手引导开始时结束。衡量它,就是每一步记一个事件,看清人在哪里流失。
注册表单应该有几个字段?
能建账户就够了,常常只要邮箱和密码,或者一个社交登录按钮。其他信息都可以以后在产品里再问。删字段之前先看字段报错事件:一条严格的规则,可能比好几个可选字段加起来流失的注册还多。
要不要先验证邮箱才让用户使用产品?
只有在滥用风险或监管要求下才需要。对大多数产品,先让用户进来、几天内再确认邮箱,能留住更多人。记录从提交到验证的时间:如果一小时后几乎没人再验证,锁住账户就等于永远失去了这些人。
社交登录能提高注册转化吗?
往往能,因为它省掉了密码和验证两步,但不是一定。把注册方式记为属性,比较每种方式有多少人走到关键动作。如果社交注册的激活率更低,多出来的账户未必有多少价值。
怎样衡量注册流程的转化率?
从注册页浏览到关键动作,每一步记一个事件,用它们搭漏斗,读每一步的转化率、流失数和耗时中位数。整体转化率 = 活跃用户 ÷ 注册页访客;示例这个月是 1,016 ÷ 5,000 = 20.3%。
资料来源
- 美国国家标准与技术研究院(NIST),SP 800-63B-4: Digital Identity Guidelines, Authentication and Authenticator Management,§3.1.1(密码要求)。2026-11-15 核对。
- W3C,Understanding Success Criterion 3.3.8: Accessible Authentication (Minimum),WCAG 2.2。2026-11-15 核对。
- Whitenton, K.(2016),Website Forms Usability: Top 10 Recommendations,Nielsen Norman Group。2026-11-15 核对。
这篇文章对你有帮助吗?
我们会根据反馈修改和补充这篇内容。
提交没有成功,请稍后再试。
谢谢你的反馈,我们会据此改进这篇内容。你已经反馈过这篇了,谢谢。
