电商防欺诈手段是判断支付(银行卡校验、风险评分、审核),而网站统计显示支付周围的信号:尝试数暴增、拒付率飙升、金额很小、直接访问偏移和漏斗断裂。在示例的攻击小时里,尝试数是正常的 13 倍,95% 被拒。要把信号组合起来,再让每种对策匹配对应的信号,并算清它让真实购物者付出什么代价。
读完你会知道
- 分析工具不能拦截或批准支付,但能提前预警:尝试数达到同一小时中位数的 3 倍、拒付率达到 40% 时告警
- 要组合信号,而不是只靠一个:封国家这类单一特征的拦截会损失真实销售,也很容易绕开
- 为每条规则数误伤,并只把严格规则用在被攻击的接口、攻击期间
分析工具对付欺诈,能做什么、不能做什么
电商防欺诈的手段分两类:判断一笔支付的工具(银行卡校验、风险评分、人工审核),以及显示支付周围出了问题的信号(流量、速度和结算行为)。网站统计属于第二类。它看不到银行卡数据,也不能批准或拒绝订单,但它常常比支付后台更早发现攻击,因为攻击者会在流量和漏斗里留下规律。
问题的规模很大。美国联邦贸易委员会报告,2024 年消费者和公司报告的欺诈损失超过 125 亿美元,比 2023 年增长 25%,在报告欺诈的人里,有 38% 说自己损失了钱,2023 年是 27%。网购是被报告次数第二多的欺诈类别。这些是消费者上报的数字,不是商家损失,但它们说明了方向。
本文列出你能在统计里读到的信号、每个信号的阈值,以及与之匹配的对策。更完整的网店报表,见电商分析;流量方面的问题,见机器人防护。
值得盯的信号
| 信号 | 表现 | 常见原因 |
|---|---|---|
| 尝试数暴增 | 支付尝试数是正常小时的好几倍 | 盗卡测试脚本 |
| 拒付率飙升 | 被拒支付的占比骤升 | 被盗或猜出来的银行卡号 |
| 金额很小 | 大量只有几美元的尝试 | 银行卡验证 |
| 来源重复 | 同一个 IP、设备或邮箱出现在许多次尝试里 | 自动化 |
| 渠道偏移 | 结算会话以「直接访问」或某个奇怪的国家到达 | 不浏览的脚本 |
| 漏斗断裂 | 提交了支付,但确认的订单下降 | 欺诈过滤器或失败的尝试 |
Stripe 关于盗卡测试的指南列出了同样的症状:失败或被拦截的支付激增、402 错误的请求激增,以及低金额的可疑支付激增,客户姓名和邮箱常常毫无意义。它还提醒,单凭一个特征(比如 IP 地址)做的简单过滤通常不够,所以要把信号组合起来。
用数字看一个盗卡测试的小时
示例数据:一家网店平常晚上 8 点那一小时,对比一个遭受攻击的小时。
| 指标 | 正常小时 | 攻击小时 |
|---|---|---|
| 支付尝试数 | 40 | 520 |
| 通过 | 36 | 26 |
| 拒付率 | 10.0% | 95.0% |
| 尝试金额中位数 | 82 美元 | 1.50 美元 |
| 来自直接访问会话的尝试占比 | 12% | 61% |
| 提交 → 订单确认 | 90.0% | 5.0% |
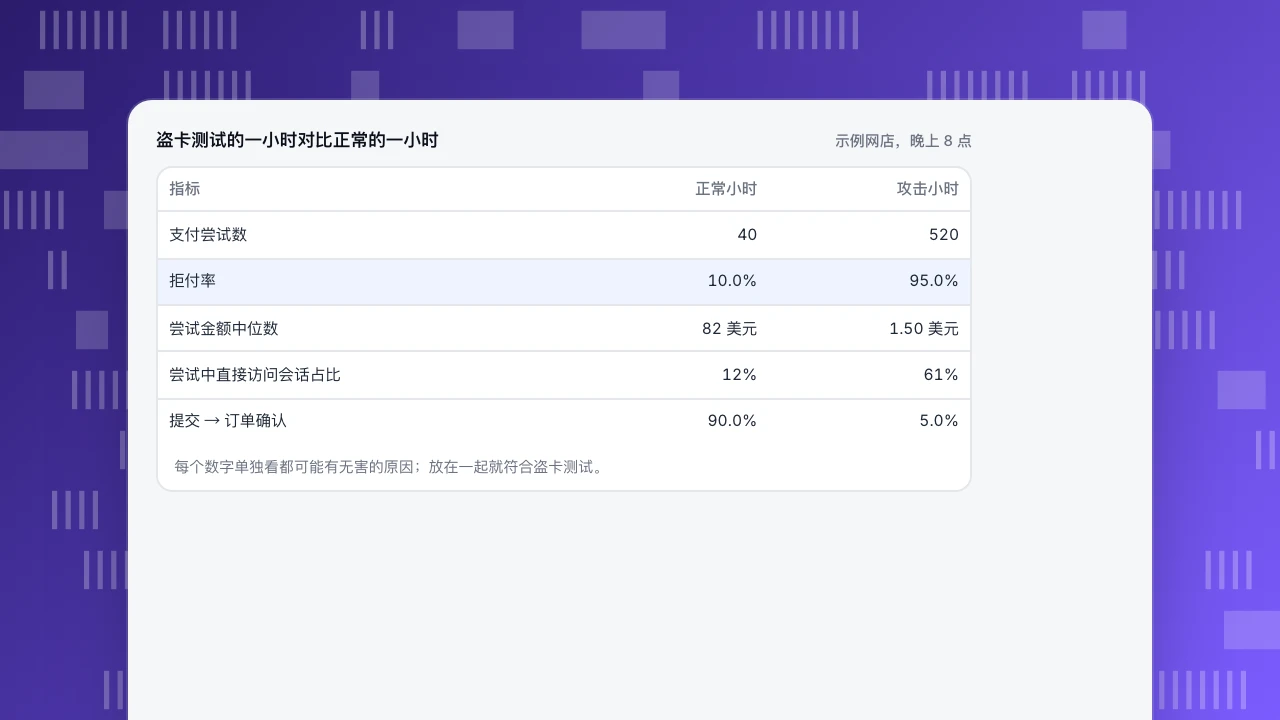
核对比例:520 ÷ 40 = 13 倍的尝试数;拒付 494 ÷ 520 = 95.0%;直接访问会话 317 ÷ 520 = 61.0%;确认 26 ÷ 520 = 5.0%。每个数字单独看都可能有无害的原因,比如支付中断也会抬高拒付率。放在一起就符合盗卡测试:尝试很多、金额很小、几乎全部被拒、来自从没浏览过的会话。
一条有用的告警规则把两项合起来:尝试数至少是过去四周同一小时中位数的 3 倍,并且拒付率至少 40%。攻击小时两项都通过(13 倍、95%);正常小时则不通过。
盗卡测试的一小时对比正常的一小时
示例网店,晚上 8 点| 指标 | 正常小时 | 攻击小时 |
|---|---|---|
| 支付尝试数 | 40 | 520 |
| 拒付率 | 10.0% | 95.0% |
| 尝试金额中位数 | 82 美元 | 1.50 美元 |
| 尝试中直接访问会话占比 | 12% | 61% |
| 提交 → 订单确认 | 90.0% | 5.0% |
每个数字单独看都可能有无害的原因;放在一起就符合盗卡测试。
速度:同一个地方做了多少次
速度检查是数同一个行为人在一个时间窗里重复的动作。典型的限制,要根据你自己的数据调整:
| 检查 | 起步规则 |
|---|---|
| 每个 IP 地址的支付尝试 | 一小时内超过 5 次 |
| 每个 IP 新建的客户账号 | 一天内超过 3 个 |
| 同一账号上的不同银行卡 | 一天内超过 3 张 |
| 同一商品寄到同一地址的订单 | 一天内超过 5 张 |
Stripe 建议类似的限制,比如限制一个账号上能添加的银行卡数量,以及一个 IP 地址一天内能创建的客户数。每一条都要先读一个正常月份来校准:如果一间真实的办公室共用一个 IP、一小时下了 6 张订单,限制为 5 就会把它挡住。
| 检查 | 起步规则 |
|---|---|
| 每个 IP 地址的支付尝试 | 一小时内超过 5 次 |
| 每个 IP 新建的客户账号 | 一天内超过 3 个 |
| 同一账号上的不同银行卡 | 一天内超过 3 张 |
| 同一商品寄到同一地址的订单 | 一天内超过 5 张 |
起步参考,要用你自己一个正常月份的数据来调整。
结算环节的机器人
真实的购物者会浏览;脚本直接冲向支付接口。在统计里要找:之前没有商品页浏览的结算会话、没有滚动或事件的会话、通向结算页的「直接访问」流量突然上升,以及单一的奇怪国家或托管服务商。示例那一小时里,尝试中直接访问的占比从 12% 升到 61%。
也要把机器人流量挡在正常报表之外,免得它扭曲转化率,或你的告警所依赖的每小时基线。
支付步骤之后的漏斗异常
从「提交支付」到「订单确认」这一步通常很稳定。示例里它从 90.0% 掉到 5.0%。两种不同的原因看起来可能很像:攻击者在你的网关上失败(尝试很多、价值很低),以及你自己的过滤器挡住了真实的购物者(尝试正常、通过率下降)。用尝试量和金额区分两者:如果尝试数持平、确认率下降,要怀疑你的规则或网关,而不是攻击。
国家和时段信号
还有两个信号读起来成本很低。第一个是你很少见到的国家。示例数据:国家 X 平时占结算会话的 0.5%,在攻击那一小时占 18%(520 次尝试里约 94 次)。如果你不寄往那里,或你在那里的销售接近于零,这就是一个很强的线索,不过单个特征仍要和其他信号组合起来用。第二个是一天里的时段:脚本化的攻击常常发生在真实流量很低的时段,所以凌晨 3 点的暴增比晚上 8 点的更可疑。要把每个小时和前几周的同一小时比较,而不是和日均值比较。
为什么单一特征的拦截让人失望
拦截一个国家、一段 IP 或一种用户代理,是最快的反应,通常也是最弱的。示例数据:一家网店每月有 24,000 次结算,国家 X 占其中 0.5%,所以封掉这个国家会损失 0.5% × 24,000 = 120 次真实结算,按每单 80 美元约损失 9,600 美元收入,而换了国家的攻击者根本不受影响。Stripe 的指南对 IP 地址也说了同样的话:只基于单一启发式的过滤,通常自己不足以奏效。把单一特征的拦截当作短期的刹车,同时把组合规则部署起来。
与信号匹配的对策
| 手段 | 它应对的信号 | 摩擦成本 | 备注 |
|---|---|---|---|
| 支付和存卡接口上的验证码 | 尝试数暴增、脚本 | 隐形的低,可见的较高 | 在服务端校验 |
| 按 IP 和账号限速 | 速度 | 低 | 根据一个正常月份调整 |
| 支付前要求登录或有效会话 | 直冲接口的脚本 | 中等(游客结算受影响) | 用在遭受攻击的接口上 |
| 限制每个账号的银行卡数 | 一个账号上很多张银行卡 | 低 | |
| 退款可疑的小额支付 | 争议 | 无 | Stripe 建议退款以避免争议 |
| 轮换并保护密钥 | 公开密钥或泄露密钥被滥用 | 无 | 别把私密密钥放进公开代码 |
Stripe 的指南建议组合使用,比如让同一个 IP 的第一次尝试通过,之后几个小时的后续尝试要求验证码。组合能抓住脚本,同时让多数真实购物者不受影响。
衡量误伤的成本
每条规则都会挡住一些真实客户。要数一数。示例数据,一次更长的攻击:一条规则拦下了 380 次欺诈尝试,同时也挡住了 1,200 次真实结算中的 20 次。误伤率是 20 ÷ 1,200 = 1.7%。
- 没有这条规则时会有 90 笔欺诈支付被通过;有了它只有 12 笔,减少 78 笔。按假设每笔 95 美元(80 美元订单加 15 美元争议费),避免了 78 × 95 = 7,410 美元。
- 被挡住的 20 张真实订单损失 20 × 80 美元 = 1,600 美元收入,按 40% 毛利率是 640 美元毛利。
这条规则在攻击期间值得保留。在没有攻击时做同样的算术:没有欺诈,规则只会损失销售,所以要把严格规则用在遭受攻击的接口上,或攻击持续的那几个小时,而不是永远用在每一次结算上。
应对流程
- 确认。 把量、拒付率、金额和来源放在一起看。
- 遏制。 对被攻击的接口打开验证码或限速。
- 清理。 退款可疑的小额支付。
- 检查基线。 重新计算正常水平时,确保把攻击那一小时排除在外。
- 复盘。 数一数被挡住的真实订单,放宽任何过宽的规则。
在 TapCub 里
TapCub 不批准或拒绝支付,也不是欺诈工具;它显示支付周围的流量和漏斗信号。
- 打开 网站统计 › 机器人,看认出来的机器人和 AI 爬虫,它们与真人分开统计,所以你的访客数和转化率保持干净。
- 从你的结算流程(浏览器或服务端)发送
payment_attempt、payment_failed这类事件,然后在 全端分析 › 行为分析 › 行为分析 里建漏斗,读提交到确认的比率。 - 在 全端分析 › 智能运营 › 监控 里,对保存的自定义指标(比如每小时支付尝试数或失败支付数)建一条按小时检查的规则。用试运行,它会告诉你过去 30 天会触发几次。告警发到邮件、企业微信、钉钉、飞书或 Webhook,同一条告警约 60 分钟内不重复。
- 读 网站统计 › 来源 和 网站统计 › 受众,看直接访问流量或某个新国家的突然上升。
监控只通知你,不会拦截任何东西。拦截发生在你的支付服务商或你自己的代码里。
FAQ
最有效的电商防欺诈手段有哪些?
分层组合:支付接口上的验证码和限速、支付前的登录或会话检查、限制每个账号的银行卡数、对可疑小额支付退款,再配上针对尝试数暴增和拒付率的统计告警。
怎么检测盗卡测试?
找失败或被拦截的支付激增、大量低金额尝试,以及从没浏览过的会话。Stripe 列出了同样的症状。尝试数达到同一小时中位数的 3 倍、拒付率达到 40% 时告警。
分析工具能阻止欺诈吗?
不能。它们只显示速度、机器人流量和结算异常这类信号。拦截和批准发生在你的支付服务商或代码里。
怎样避免挡住真实客户?
为每条规则数误伤,只把严格规则用在被攻击的接口或攻击持续期间,并把验证码和限速组合使用,让第一次尝试可以通过。
网络欺诈有多常见?
FTC 报告 2024 年消费者上报的欺诈损失超过 125 亿美元,比 2023 年增长 25%。这些是消费者上报,不是商家损失。
资料来源
- 美国联邦贸易委员会,FTC 新数据显示 2024 年欺诈报告损失大幅上升至 125 亿美元(2025 年 3 月)。核对于 2026-11-21。
- Stripe 文档,防范盗卡测试(症状、验证码、限速、限制每个账号的银行卡数)。核对于 2026-11-21。
这篇文章对你有帮助吗?
我们会根据反馈修改和补充这篇内容。
提交没有成功,请稍后再试。
谢谢你的反馈,我们会据此改进这篇内容。你已经反馈过这篇了,谢谢。
