防范虚假账号,要看注册之后做了什么,而不是看它填了什么。数一数每个注册触发了几个行为信号,比如注册前没有访问、几秒内提交表单、7 天内零事件,然后让摩擦和个数匹配:零个放行,一个确认邮箱,两个及以上挂起。
读完你会知道
- 虚假注册会在注册之后暴露:之前没有访问、几秒提交、之后零事件
- 示例中触发 2 个及以上信号的注册激活率为 0.0%,零信号为 44.7%,挂起了 12% 的注册
- 让摩擦与证据匹配,并看误判成本:把 1 个信号层整体封掉,会损失 15 个真实的已激活用户
什么算虚假账号,为什么要先量化?
虚假账号是为了“被利用”而不是为了“当客户”注册出来的:反复领取免费试用、发垃圾信息、刷评价,或者拿你的登录表单试探。OWASP 的《自动化威胁手册》把机器批量注册叫作 OAT-019 账号创建:通过你正常的注册流程批量创建账号,之后用于垃圾信息、洗钱或洗货、传播恶意软件、损害声誉,以及操纵评价和调查。
规模可能不小,即使防御做得很认真的公司也一样。Meta 2023 年年报估计,2023 年第四季度虚假账号可能约占全球月活用户的 4%,并说明真实数字可能与估计值有显著差异。投入这么多检测力量的公司都只能给出一个粗略比例,小型 SaaS 团队也别指望拿到精确数字。你能做的是:衡量注册之后这些账号的行为,针对差距采取行动。
这就是本文的主张:识别虚假注册,看它注册之后“没做什么”,比看它在表单里填了什么更可靠。 姓名和邮箱很容易编造;表单之前一次像样的访问、注册之后几次页面浏览和一个真实的首次关键动作,大批量伪造的成本要高得多。
哪些行为信号能区分虚假注册和真实注册?
下面每个信号都是你的分析工具已经能看到的。单个信号都不能证明注册是假的,所以下一节会把它们组合起来用。
| 信号 | 在数据里的样子 | 真人为什么也会误触 |
|---|---|---|
| 注册前没有浏览器访问 | 服务端发来注册事件,但该设备没有页面浏览、会话或来源 | 通过手机 App 或合作方接口注册,而你没有埋点 |
| 几秒内提交表单 | 从首次页面浏览到提交不足 5 秒,没有滚动,没有点击 | 密码管理器和浏览器自动填充很快,但仍会留下页面浏览和一些交互 |
| 注册后零事件 | 注册后 7 天内没有任何页面浏览或事件 | 注册后忘了的真人,晚些会回来,所以要看第 7 天或第 14 天 |
| 同一网络集中爆发 | 一小时内同一网段(ASN)或同一邮箱域名出现大量注册 | 公司或学校让整个班同时注册 |
| 一次性或有规律的邮箱 | 临时邮箱域名,或 name+1、name+2 这样的序列 | 注重隐私的用户故意用别名 |
| 同一设备多个账号 | 同一设备 ID 一天内绑定多个注册 | 办公室、图书馆的共用电脑 |
注意右边一列:每个信号都有正常的解释,所以单个信号只应触发较轻的步骤(比如邮箱确认),不要直接封号。
怎么给注册打分并分层?
数一数每个注册触发了几个信号,再看每一组之后做了什么。信号个数就是分数,之后的行为告诉你这个分数有没有意义。
示例数据:一个月 3,000 个注册。7 天内完成产品初次关键动作的算已激活。
| 触发信号数 | 注册数 | 已激活 | 激活率 |
|---|---|---|---|
| 0 | 2,250 | 1,005 | 44.7% |
| 1 | 390 | 15 | 3.8% |
| 2 个及以上 | 360 | 0 | 0.0% |
| 全部 | 3,000 | 1,020 | 34.0% |
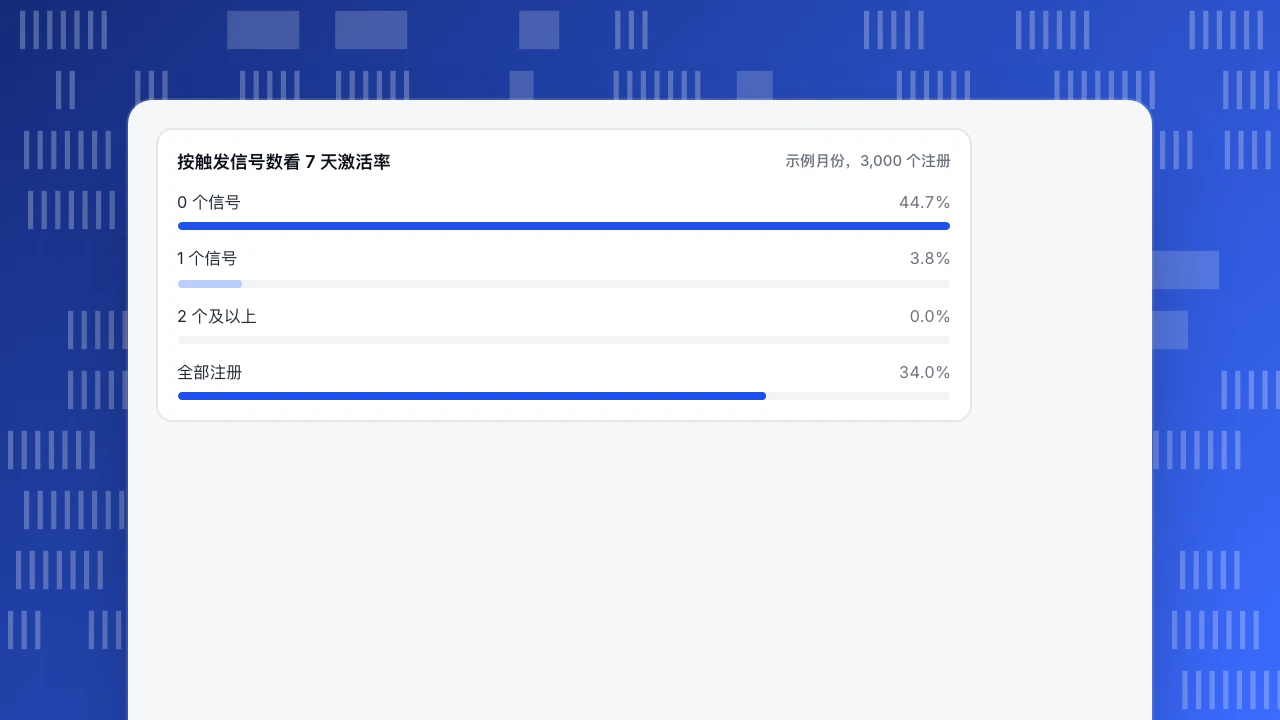
有两个结果值得看。首先,34.0% 的总激活率被后两行拉低了:去掉 2 个及以上信号的 360 个注册,激活率升到 1,020 ÷ 2,640 = 38.6%;只留零信号组,则是 1,005 ÷ 2,250 = 44.7%。拿 34.0% 去优化新手引导的团队,追的问题有一部分根本不是“人”。
其次,分数把几组分得很清楚。2 个及以上组没有一个激活,1 个信号组只有 3.8%,其余是 44.7%。只有分出来的组之后的行为确实不同,分数才有用,所以先在自己的数据上跑一遍这张表,再定阈值。
按触发信号数看 7 天激活率
示例月份,3,000 个注册每一层该怎么处理?
摩擦程度要和证据匹配。示例里的几层可以变成三条规则:
- 0 个信号:放行。 不加任何额外步骤。这里加摩擦会损失真实注册,什么也换不回来。
- 1 个信号:加一步校验。 要求先确认邮箱,才能邀请他人、发消息或开始试用。真人一分钟就能通过,从不读邮件的脚本通不过。
- 2 个及以上信号:挂起人工复核,或在后端拦截。 示例里这一层是 3,000 个注册中的 360 个(12%),没有一个激活。先挂起一个短的复核期,而不是直接删除,这样你能手工抽查几个。
校验本身,比如邮箱确认、限流、验证码或封禁某个网段,都发生在你自己的应用或风控工具里。分析工具提供的是“阈值设在哪里”的证据,它不会拦住注册。
| 触发信号数 | 处理方式 | 示例注册数 |
|---|---|---|
| 0 | 放行 | 2,250(75.0%) |
| 1 | 邀请、发消息或试用前先确认邮箱 | 390(13.0%) |
| 2 个及以上 | 挂起复核,或在后端拦截 | 360(12.0%) |
示例数据:一个月 3,000 个注册;处理动作由你的应用执行,分析工具不拦截。
怎么避免误伤真人?
每个阈值都是在“抓到的虚假注册”和“误伤的真实注册”之间取舍,示例可以把两边都量出来。1 个信号层里已激活的 15 个人,就是你把这一层整体封掉时会损失的真实客户:1,020 个已激活注册中的 15 个,即 1.5%;封掉它能挡住 375 个未激活的注册。邮箱确认这一步价格更合适:真人会完成它,所以大部分那 15 个人能保住,脚本照样被挡住。
三个习惯能让误判率保持诚实:
- 每层都抽样复核。 每月从 1 个信号层里打开 20 个账号。如果其中有不少看起来是真人,说明这个信号噪声太大。
- 判断“不活跃”要等够时间。 至少看第 7 天以后;周五晚上注册的人,可能周一才回来。
- 盯住你拦掉的那一组。 对比每月的客服工单和新手引导邮件的回复;如果真人抱怨加入不了,就放宽规则。
哪些数字说明防护有效?
每月跟踪下面这些数字,并写清每个分母:
| 指标 | 公式 | 示例结果 |
|---|---|---|
| 激活率 | 7 天内激活数 ÷ 放行的账号数 | 挂起前 34.0%;挂起 360 个之后 38.6%(1,020 ÷ 2,640) |
| 挂起占比 | 挂起的注册数 ÷ 全部注册数 | 360 ÷ 3,000 = 12.0% |
| 被挂起的已激活账号 | 被挂起组里已激活的注册数 ÷ 全部已激活注册数 | 0 ÷ 1,020 = 0.0% |
| 校验通过率 | 确认邮箱数 ÷ 校验请求数 | 自己测;远低于 90% 说明邮件进了垃圾箱,或这一步让人烦 |
| 注册相关客服工单 | 提到注册的工单数 ÷ 注册数 | 前后各量一次;这是护栏指标 |
第三行告诉你规则是否安全:如果被挂起的组里开始出现真实、已激活的人,就放宽规则。最后一行抓的是前几行看不到的伤害:因为校验步骤吓退而根本没成为账号的人。如果激活率上升的同时注册相关投诉也大幅上升,说明你在拦真人。
在 TapCub 里怎么做?
还是上面这个月的样本。下面是用 TapCub 数据重建这张表的做法。TapCub 负责衡量注册和注册之后的行为;它不验证邮箱、不给表单限流、也不封号,这些动作仍在你自己的后端。
- 从服务端发注册事件,并识别这个人。 把注册作为服务端事件上报,账号创建后在浏览器里调用
tapcub.login。该浏览器第一次登录会把它之前的匿名历史并到这个人身上,所以正常访问后注册的人,注册前能看到页面浏览,绕过页面的注册则一条都没有。服务端事件默认不算“活跃”;如果希望注册事件算作用户出现过,在 全端分析 › 数据管理 › 事件与属性 把「计入活跃」设为 计入。 - 建注册漏斗。 在 全端分析 › 行为分析 › 行为分析 建一个从注册事件到激活事件的漏斗,窗口 7 天,再按来源拆分。激活率只有其他来源几分之一的那个来源,就是最先该查的地方。
- 把可疑的一组存成分群。 在 全端分析 › 用户 › 分群与标签 建规则分群:做过注册事件,之后 7 天内没做过任何页面浏览。匿名访客不会进分群,所以它对你已识别的人有效。
- 看机器人层,再回放几个。 网站统计 › 机器人 展示 TapCub 五层检测(User-Agent、请求头、客户端信号、网络和频率)如何归类自动化流量;这和完全绕过你页面的注册是两回事。会话回放默认关闭,打开后可以从 1 个信号层里抽几个会话,看这些人做了什么。
- 给爆发设告警。 在 全端分析 › 智能运营 › 监控 里,让监控指向一个“每小时或每天去重注册事件数”的已保存指标。用试运行看过去 30 天它会触发几次。TapCub 只通知,不会替你改任何东西。
FAQ
怎么检测虚假账号?
看账号注册之后做了什么。虚假注册往往没有正常访问、几秒内提交表单、之后再没有任何事件、集中在同一网络或重复使用同一设备。数一数每个账号触发几个信号,并检查高分组的行为确实不同。
怎么防止虚假账号注册又不伤害真实用户?
让摩擦和证据成比例:零信号的注册放行,触发一个信号就要求确认邮箱,只有多个信号同时出现才挂起或拦截。每月抽样复核每一层,并把注册相关客服工单当作护栏。
虚假账号占多大比例?
差别很大,也很难量。Meta 在 2023 年年报中估计,2023 年第四季度虚假账号可能约占全球月活用户的 4%,并提醒真实数字可能有显著差异。对你的产品,就量“注册后 7 天零事件的占比”。
只靠验证码能挡住虚假账号吗?
很少能单独奏效。验证码会提高脚本注册的成本,但挡不住被雇来做验证的真人,也挡不住直接调接口的攻击者。把它和行为信号、邮箱确认配合,并量一量激活率有没有改善。
资料来源
- OWASP,OAT-019 Account Creation,自动化威胁手册——批量账号的定义及其后续滥用。核对于 2026-11-21。
- Meta Platforms,2023 财年 Form 10-K——2023 年第四季度虚假账号约占全球月活的 4%,并提示实际数字可能显著不同。核对于 2026-11-21。
这篇文章对你有帮助吗?
我们会根据反馈修改和补充这篇内容。
提交没有成功,请稍后再试。
谢谢你的反馈,我们会据此改进这篇内容。你已经反馈过这篇了,谢谢。
