聊天记录是对话的保存文本,访客会把姓名、邮箱和订单号输进去,所以它通常是个人数据。要处理好:入库前遮蔽卡号,绝不保存银行卡验证码,书面定一个你能说清楚的保留期,并且能在一个月内找到并导出某个人的对话。
读完你会知道
- 入库前遮蔽卡号和证件号,绝不保存银行卡验证码(PCI SSC:授权后不得存储,即使加密也不行)
- 没有法律规定具体天数;ICO 要求你说明理由并记录保留期。从 90 天改成一年,要保护的对话变成 4.06 倍
- 一个月内答复访问请求(GDPR 第 12(3) 条);让对话能用当事人给出的标识找到
聊天记录里有什么,为什么它是个人数据
聊天记录是访客和你的团队之间一次对话的保存文本:每条消息、每条的时间、谁写的,往往还有访客当时所在的页面和发送的附件。它不是中性的日志。访客会把姓名、邮箱、订单号,有时还有银行卡号输进聊天框,所以聊天记录通常就是个人数据,适用于个人数据的规则也适用于它。
由此引出三个问题,本文按顺序回答。怎样保存和发送聊天记录?存储或分享之前要去掉什么?保留多久?有人来要自己那一份时还有第四个问题:你找得到、拿得出吗?
怎样保存和发送聊天记录
常见的做法有三种,风险各不相同。
| 方式 | 得到什么 | 要留意 |
|---|---|---|
| 从客服工具导出 | 一场对话的结构化记录:消息、时间线事件、同意记录 | 谁有权导出,文件之后放在哪里 |
| 把副本邮件发给访客 | 给写下这些话的人一份可读的副本 | 发到正确的地址;脱敏;是否排除了仅坐席可见的备注 |
| 复制粘贴到工单或 CRM | 可搜索的内部记录 | 多出一份你的保留规则管不到的副本 |
第三种方式最容易出问题。粘贴进工单的聊天记录在聊天工具的保留设置之外,原件删掉后它还长期留着。必须复制时,先脱敏,能放链接就不要粘贴原文,并把这份副本加进你的保留清单。
下面是一封可以放心发送的聊天记录示例邮件:不含坐席备注,敏感信息已遮蔽,结尾说明副本保留多久。
主题: 你与 Northwind 客服在 2026 年 3 月 14 日的对话 Jane 你好,这是你要的对话副本。 访客:你好,订单 88213 我被扣了两次款。 坐席:抱歉。能确认一下账户上的邮箱吗? 访客:j@example.com。银行卡是 * 1111,如果有用的话。 坐席:请不要在这里发完整卡号。我能看到这两笔扣款。 访客:好的。如果断线,可以打我尾号 0123 的电话。 坐席:谢谢。我已经发起退款,5 到 7 天内到账。 我们保存聊天记录到最后一条消息后的 90 天,之后删除。如需索取我们持有的关于你的全部数据,或要求删除,请直接回复这封邮件。
存储或分享之前要去掉什么
脱敏是指在文本入库前,把敏感信息替换成遮蔽后的形式。越早做越好,因为以未遮蔽形式存下来的东西,都可能被复制、导出和泄露。
| 信息 | 示例 | 怎么处理 | 原因 |
|---|---|---|---|
| 完整银行卡号 | 4111 1111 1111 1111 | 只保留末 4 位 | 卡号不该出现在聊天记录里 |
| 银行卡验证码 | 123 | 整个删除;授权后绝不存储 | PCI SSC 规定这类数据授权后不得存储,即使加密也不行 |
| 政府证件号 | 身份证、护照号 | 只保留末 4 位 | 解决聊天问题很少需要 |
| 电话号码 | +44 7700 900123 | 用不到就只保留末 4 位 | 只有打算回拨时才保留 |
| 邮箱地址 | jane.doe@example.com | 要回复就保留在存储的记录里;在分享的副本里遮蔽 | 跟进需要,内部报告不需要 |
| 密码和验证码 | 一次性验证码 | 从存储的消息里删除 | 有效期很短,但依然敏感 |
银行卡验证码的规定最严格。PCI 安全标准委员会的常见问题(2021 年 7 月)称,敏感认证数据「授权后不得存储,即使加密也不行」,并且绑卡和周期扣款并不需要这个验证码。聊天记录在付款完成后仍留着访客发的验证码,就违反了这条规定,哪怕没人故意这么做。务实的做法是告诉访客不要输入,并遮蔽任何看起来像卡号的内容。
示例数据:看看遮蔽规则怎样处理上面这场六条消息的对话。它找出 13 到 19 位的数字串,只保留通过 Luhn 校验的,并把除末 4 位之外的数字替换掉。
- 4111 1111 1111 1111: 通过校验,所以是卡号;变成
**** **** **** 1111。 - 88213: 只有五位数字,保持原样,这是对的,因为它是订单号。
- 差一位的例子 4111 1111 1111 1112: 没通过校验,所以不会被遮蔽;这就是基于校验的规则会漏掉输错的卡号、仍然要告诉访客别粘贴卡号的原因。
- 电话 +44 7700 900123: 因国际区号被匹配,遮蔽为只剩末 4 位。
- 这场对话的结果: 找到 1 个卡号、1 个电话和 1 个邮箱;卡号和电话已遮蔽,邮箱保留在存储的记录里。
这样的规则只是兜底措施,不是可以随意收集的许可。GDPR 第 5(1)(c) 条要求个人数据「充分、相关,并限于必要的范围」,所以第一步是别再索要你用不到的信息。
| 信息 | 怎么处理 | 原因 |
|---|---|---|
| 完整银行卡号 | 只保留末 4 位 | 卡号不该出现在聊天记录里 |
| 银行卡验证码 | 删除;授权后绝不存储 | PCI SSC:即使加密也不允许 |
| 政府证件号 | 只保留末 4 位 | 解决聊天问题很少需要 |
| 电话号码 | 用不到就只保留末 4 位 | 只有打算回拨才保留 |
| 邮箱地址 | 要回复就保留;分享的副本里遮蔽 | 跟进需要,报告不需要 |
| 密码和一次性验证码 | 从存储的消息里删除 | 有效期短,但依然敏感 |
一般性指引,不构成法律意见。请核对访客所在地适用的规则。
聊天记录该保留多久
没有统一的法定数字。英国信息专员办公室(ICO)称,英国 GDPR「没有为不同类型的数据设定具体期限」,期限要按你的目的「由你自己来说明理由」。期限结束时应当「删除或匿名化,除非有明确理由继续保留」,并且应当「确定并记录标准的保留期限」。欧盟条文方向一致:第 5(1)(e) 条规定,可识别个人的数据保存「不得超过必要的时间」。
所以要做的是选一个你能说清楚的期限并写下来。对每一个保留聊天记录的理由问三个问题:
- 需要文字,还是只需要结果? 做质量抽查,几周通常够了。退款纠纷则要在争议期内保留对话。
- 谁在依赖它? 如果坐席只回看几周内的内容,一年的历史就没有这种用途作为理由。
- 更长的期限要付出什么? 每多一个月,就多一份要保护的数据,多一份有人索要副本时要检索的数据,也多一份发生泄露时要披露的数据。
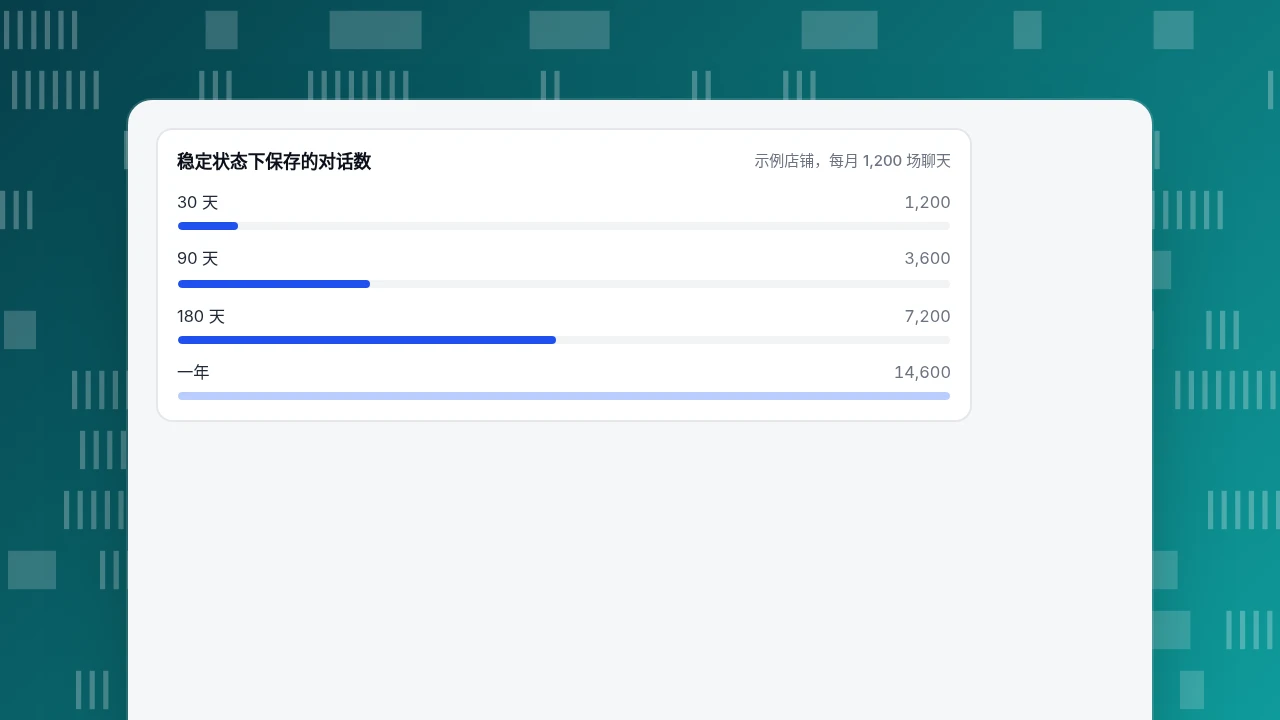
示例数据:一家店每月处理 1,200 场聊天,稳定状态下保存的对话数是 1,200 × 天数 ÷ 30。
| 保留期 | 保存的对话数 | 与 30 天相比 |
|---|---|---|
| 30 天 | 1,200 | 1 倍 |
| 90 天 | 3,600 | 3 倍 |
| 180 天 | 7,200 | 6 倍 |
| 一年 | 14,600 | 约 12 倍 |
从 90 天改到一年,你要负责的对话变成 4 倍(3,600 变成 14,600,是 4.06 倍)。如果你的复盘流程只回看 30 天,多出来的 13,400 场对话(14,600 − 1,200)只有风险没有收益。选能覆盖真实用途的最短期限,并且对每一份副本都执行,而不仅是原件。
稳定状态下保存的对话数
示例店铺,每月 1,200 场聊天访问请求和删除
访客来要自己的数据时,聊天记录也在其中。GDPR 第 15 条赋予当事人确认其数据是否被处理并获取副本的权利,第 12(3) 条要求你「不得无故拖延,且无论如何在收到请求后一个月内」答复,请求复杂或数量多时可再延长两个月,但要在第一个月内通知并说明理由。
在收到请求之前就做好准备:
- 让聊天记录能按身份找到。 如果只能按聊天 ID 搜索,你就没法通过邮箱找到某个人的对话。先定好一场对话怎样关联到一个人,比如登录 ID 或对方留下的邮箱。
- 决定谁能导出和删除。 两个操作都需要你信得过的角色,也都应当留日志。
- 检查每一份副本。 从聊天工具导出的内容不包括粘贴进工单的那一份。列一张简短的清单,写明聊天记录可能流向哪里。
- 记下你做了什么。 记录请求日期、你提供或删除了什么、由谁处理。
相关定义可以看各角色能看到哪些个人数据和术语表里的 PII,统计一侧的同样做法见不要把个人数据送进统计。
一份可以直接采用的清单
- 告诉访客对话会被记录,并链接到你的隐私说明。
- 入库前遮蔽卡号和其他标识信息,并告诉访客别粘贴它们。
- 不存储银行卡验证码和密码。
- 每个聊天记录用途设一个保留期,书面写明理由,并让副本也遵守。
- 限制谁能导出或删除,两者都留日志。
- 让对话能按当事人会提供的标识来搜索。
- 一个月内答复访问请求,并留下记录。
- 发给访客的副本里排除仅坐席可见的备注。
在 TapCub 里怎么做
还是上面那家店:每月 1,200 场聊天,决定保留 90 天,聊天里会出现卡号。在 TapCub 里是这样做的。
- 打开遮蔽。 在 客服 › 聊天设置 › 隐私 里打开 敏感信息遮蔽。入库前,通过校验的银行卡号、中国身份证号、中国手机号和带国际区号的号码只保留末 4 位,工作台会标注该消息已遮蔽。邮箱地址保持原样,因为离线留言要用,所以分享副本时要自己遮蔽邮箱。
- 设置保留期。 在同一页把 会话保留天数 设为 90。它可以改短,但不能超过套餐上限(Free 30 天,Pro 90 天,Max 180 天,Ultra 档上限为一年,账户页若显示不同的数字,以那里为准)。计时从会话最后一条消息算起。改短之后,由每日清理任务删除更早的会话,站点所有者会收到写明预计日期的站内通知,所以要留底的先导出。
- 告知访客。 聊天窗口显示「本对话会被记录」,旁边的链接来自 隐私说明链接,把它指向你自己的政策。
- 处理访问或删除请求。 在 客服 › 客服工作台 里找到这场对话;列表可以搜索访客代码和消息文字,所以在聊天里输入过邮箱的人可以用邮箱搜到,其他人可能只能靠访客代码找到。再打开它。导出会返回消息、时间线事件和同意记录,内容是导出那一刻仍保存的,且该操作有审计记录。删除会立刻删掉消息和附件文件,无法恢复。分析师和仅坐席成员默认不能导出或删除,要有意识地授权。已经计入报表的满意度评分不会回滚。
- 发送副本。 文档描述的是在工作台导出,没有给访客发邮件的选项。要发出像上面示例那样的副本,先导出对话,删掉仅坐席可见的备注,再自己发送。
TapCub 保存聊天记录,并按你设置的保留期执行。哪些内容是必要的,以及让 TapCub 之外的副本与之保持一致,仍然是你的责任。
常见问题
什么是聊天记录?
聊天记录是对话的保存文本,包括消息、时间戳和每条的作者,往往还有访客的姓名、邮箱、订单号和所在页面。因为它能识别个人,通常属于个人数据,应当按你的隐私和保留规则处理。
聊天记录该保留多久?
只保留你能为明确目的说清楚的时间。英国和欧盟的规则没有固定数字;ICO 说期限由你自己说明理由并记录。许多团队为质量抽查保留几周,只有纠纷才更长。期限结束后删除或匿名化。
客户可以要求获得自己的聊天记录吗?
可以。根据 GDPR 第 15 条,当事人可以要求确认你是否处理其数据并获取副本,聊天记录就在其中。你必须不得无故拖延并在一个月内答复,复杂请求可再延长两个月,规定见第 12(3) 条。
分享聊天记录之前要脱敏吗?
要。去掉卡号、验证码、政府证件号、密码,以及读者不需要的信息。只有读者必须回复时才保留邮箱。PCI 的规定是银行卡验证码授权后不得存储,所以不要在聊天记录里保留它。
怎样把聊天记录发给客户?
导出对话,删掉仅坐席可见的备注,遮蔽敏感信息,核对地址,然后用邮件发送,并写明你保留记录多久、怎样申请删除。不要把它贴进客户没有选择的未加密渠道。
资料来源
- 欧盟,通用数据保护条例第 5 条:个人数据处理的原则。数据最小化(5(1)(c))和存储限制(5(1)(e))。2026-11-20 核对。
- 欧盟,GDPR 第 15 条:访问权和第 12 条:透明的信息。获取数据副本;一个月内答复(12(3))。2026-11-20 核对。
- 英国信息专员办公室,Storage limitation。没有固定期限;说明并记录保留理由。2026-11-20 核对。
- PCI 安全标准委员会,FAQ 1533:为什么授权后不允许存储敏感认证数据,2021 年 7 月。2026-11-20 核对。
这篇文章对你有帮助吗?
我们会根据反馈修改和补充这篇内容。
提交没有成功,请稍后再试。
谢谢你的反馈,我们会据此改进这篇内容。你已经反馈过这篇了,谢谢。
