没有哪个聊天机器人自己就符合 HIPAA:HIPAA 给受保护实体和它们的业务伙伴设定义务,不是给软件设的。选机器人之前先问两件事:受保护健康信息(PHI)会不会进到它里面,供应商是不是在签署协议(BAA)的前提下充当你的业务伙伴?本文给出核对项、对话抽样审计和决策表。本文不是法律意见。
读完你会知道
- 先问 PHI 会不会进到机器人、供应商是不是业务伙伴,而不是找合规徽章
- 抽样 200 段真实对话,量出访客输入了多少健康细节;答案很少是零
- 从设计上挡住 PHI:限定话题、提醒访客、把健康问题转给受保护渠道上的真人
聊天机器人“符合 HIPAA”到底指什么?
HIPAA 是美国的一部法律,它给两类机构设定义务:受保护实体(健康计划、医疗信息清算机构和大多数医疗服务提供方)以及它们的业务伙伴。它不给产品发认证。聊天机器人本身谈不上“合规”,就像一把锁没有门和钥匙管理制度,谈不上“防盗”。合规是受保护实体或业务伙伴使用这个工具的方式决定的:哪些数据进来、谁保存、用什么合同约束供应商、周围有哪些保护措施。
法规原文里有两个定义,几乎决定了后面所有问题。受保护健康信息(PHI)是以任何形式保存或传输的、可识别个人身份的健康信息。业务伙伴是为受保护实体创建、接收、保存或传输 PHI 的外部个人或公司(45 CFR 160.103)。所以要先问的不是“这个机器人合规吗”,而是两个更简单的问题:
- PHI 会不会进到这个机器人里? 如果机器人只回答匿名访客“你们几点开门”,可能根本没有 PHI。
- 如果会,供应商是不是我们的业务伙伴? 如果是,PHI 流入之前必须签好业务伙伴协议(BAA)。
供应商页面上的“符合 HIPAA”这句话两个问题都没回答。把它当成需要用下面的清单去验证的说法,而不是证据。本文是实用指南,不是法律意见;哪些规定适用于你,由你的隐私负责人或律师判断。
聊天机器人什么时候会碰到 PHI?
信息要成为 PHI,需要同时满足:与某人的健康、医疗服务或医疗费用有关,来自或发往受保护实体,并且点了名或足以合理识别到本人。去标识化规则列出 18 类标识符,其中好几类正是聊天窗口默认就能看到的:姓名、电子邮箱、电话号码、账号和病历号、设备标识、网址和 IP 地址(45 CFR 164.514(b)(2))。
把它们放到健康话题旁边,界线很容易越过:
| 聊天内容 | 是 PHI 吗 | 原因 |
|---|---|---|
| 匿名访客问“诊所周六开门吗?” | 通常不是 | 没有关于可识别个人的健康信息 |
| “我是 Maria Lopez,能把下午 3 点的预约改期吗?” | 很可能是 | 姓名加上与医疗机构的关系和预约 |
| “我的病历号是 48213,检查结果是什么意思?” | 是 | 病历号加健康信息 |
| “你们收 X 计划的保险吗?”并在表单里留了邮箱 | 看情况 | 保险问题加标识符;问你的隐私负责人 |
| 没留姓名,只说“我胸口疼,怎么办?” | 可能 | 健康细节,加上平台会记录的 IP 和设备数据 |
后两行说明了为什么“我们不问姓名”算不上设计。访客会主动说出细节,而机器人周围的平台(日志、统计、翻译、AI 模型调用)会把它记下来。灰色地带的几行怎么处理,要在上线前和隐私负责人定好,不要等到第一次抽查对话时才定。
怎样审计聊天机器人实际收集了什么?
不要猜访客会输入多少健康细节,要抽样。下面是一个带示例数据的算例。
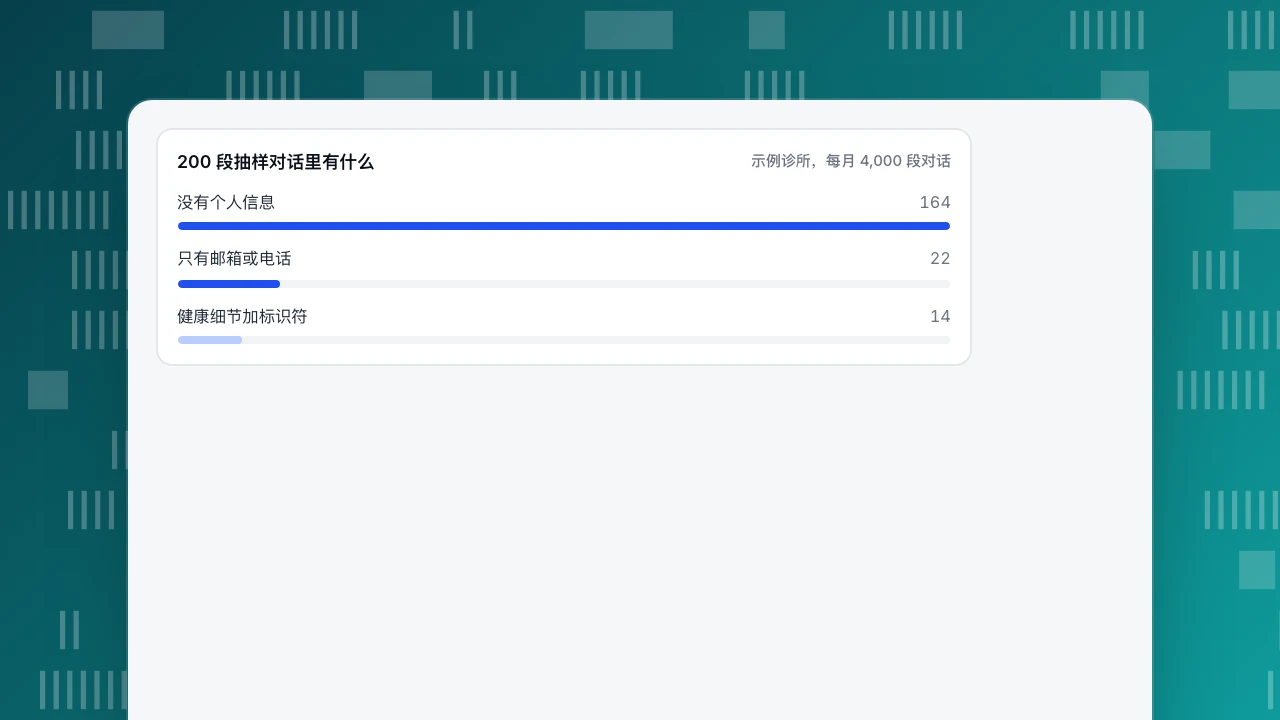
示例数据: 一家诊所的网站机器人每月处理 4,000 段对话。审核员随机读 200 段,给每段打标签。
- 14 段含健康细节并带有标识符(姓名加症状、病历号、出生日期):14 ÷ 200 = 7.0%。
- 22 段只含邮箱或电话(要求回电):22 ÷ 200 = 11.0%。
- 164 段两者都没有:164 ÷ 200 = 82.0%。核对:14 + 22 + 164 = 200。
放大到整月,4,000 的 7.0% 是 280 段带标识符的健康细节对话。因为 200 只是样本,要给出区间:14/200 的 95% Wilson 区间是 4.2% 到 11.4%,约合每月 168 到 456 段。无论哪个值都不是零,“机器人从不接触 PHI”这个立场得不到数据支持。
这个数字决定怎么做。每月 168 段时,靠设计避开 PHI,需要醒目的提示、拒答话术和转到安全渠道的人工通道。到 456 段时,还要让供应商做好签 BAA 的准备,以防你决定机器人必须处理这类对话,而不是把它们挡回去。
200 段抽样对话里有什么
示例诊所,每月 4,000 段对话BAA 和供应商的保护措施必须覆盖什么?
业务伙伴合同的底线由法规规定。依据 45 CFR 164.504(e),合同必须限制供应商使用和披露 PHI 的方式,要求采取适当保护措施并遵守电子 PHI 的安全规则,要求报告未经授权的使用和泄露,让分包商受同样的限制,配合个人的查阅和更正权利,向 HHS 开放记录,并写明合同终止后 PHI 怎么处理:可行时退回或销毁。受保护实体还必须能在供应商严重违约时终止合同。
对聊天机器人来说,合同只有在技术栈和它对得上时才有意义。聊天机器人很少只是一家公司:它是一个窗口加托管服务,常常还有第三方语言模型,再加日志、统计和邮件。供应商评审时可以用这张表:
| 层 | 要问的问题 | 要索取的证据 |
|---|---|---|
| 聊天机器人供应商 | 你们会签 BAA 吗,覆盖哪些服务? | 已签署的 BAA 和服务清单 |
| 语言模型 | 哪家模型提供方能看到文本,它也受 BAA 约束吗? | 子处理方清单、条款传导 |
| 托管 | 数据存在哪,谁能接触? | 托管说明、访问政策 |
| 日志与统计 | 对话、IP 或设备 ID 会流到其他工具吗? | 数据流图 |
| 邮件与通知 | 对话记录会通过明文邮件离开平台吗? | 通知设置、传输安全 |
| 支持人员访问 | 供应商员工能读你的对话吗,有记录吗? | 访问政策、审计日志样例 |
只要供应商处理 PHI,BAA 就不是可选项;但它也不会让供应商对一切负责。机器人允许收集什么,仍由你决定。
| 层 | 要问的问题 | 要索取的证据 |
|---|---|---|
| 聊天机器人供应商 | 你们会签 BAA 吗,覆盖哪些服务? | 已签署的 BAA 和服务清单 |
| 语言模型 | 哪家模型提供方能看到文本,它也受 BAA 约束吗? | 子处理方清单、条款传导 |
| 托管 | 数据存在哪,谁能接触? | 托管说明、访问政策 |
| 日志与统计 | 对话、IP 或设备 ID 会流到其他工具吗? | 数据流图 |
| 邮件与通知 | 对话记录会通过明文邮件离开平台吗? | 通知设置、传输安全 |
| 支持人员访问 | 供应商员工能读你的对话吗,有记录吗? | 访问政策、审计日志样例 |
要书面材料,不要口头保证;没有范围说明的徽章,对你的使用场景说明不了什么。
安全规则的哪些保护措施要核对?
安全规则中 45 CFR 164.312 的技术保护措施提供了一套说法。有四项直接对应聊天机器人的评审:
- 访问控制。 每人独立的用户标识是必须的;自动登出和加密属于“可寻址”,意思是要么实施,要么记录一个等效措施和理由。检查每个坐席是否有自己的账号,会话是否会超时。
- 审计控制。 规则要求有机制记录并检查存放电子 PHI 的系统里的活动。问问能不能看到谁打开了哪段对话。
- 完整性。 问供应商怎么发现对话记录被改动或销毁。
- 传输安全。 防止 PHI 在传输中被未经授权地访问;加密属于可寻址,供应商如果说没有使用,就要他们提供书面理由。
还有两个问题不在技术清单里,却决定真实风险:对话保存多久,删除请求怎么执行并确认。两者都要和你自己的数据保留政策挂钩;不再需要的对话记录,就不会泄露。
要这些的书面材料,而不是口头保证。“静态加密”却不说明密钥怎么管,或者“SOC 2”却不说范围,对你的使用场景说明不了什么。
聊天机器人从一开始就不该被要求收集什么?
成本最低的控制,是不让 PHI 进入对话。把机器人不该收到的内容写进问候语和你的政策:
- 诊断、症状、用药和检查结果。
- 病历号、保险会员号和理赔编号。
- 出生日期加姓名。
- 显示以上任何内容的照片或上传文件。
- 访客会称之为“隐私”的任何治疗相关内容。
规则要配合行为。一句简短的开场(“我可以回答营业时间、地址和账单问题,请不要在这里透露健康细节。”)能减少数量。有人输入症状时的拒答话术(“这里无法评估健康问题,请致电我们或使用患者门户。”)能减少剩余的部分。转到经过身份验证渠道的人工通道,处理最后剩下的。
不要只依赖自动脱敏。基于模式的脱敏只能找到固定格式的内容,比如银行卡号;它看不出“我妈妈刚被确诊白血病”这样的句子。把脱敏当作对格式化数字的兜底,而不是让收集 PHI 变得安全的办法。
哪种决策适合你的情况?
| 如果你的机器人…… | 那么 |
|---|---|
| 只为匿名访客回答一般问题,问候语说明不要透露健康细节 | PHI 暴露较低;仍要每月抽查一批对话,并缩短保留期 |
| 通过询问姓名和日期来预约或改约 | 会有 PHI 流动;需要和聊天机器人供应商以及所有能看到文本的子处理方签 BAA |
| 做症状分诊 | 风险高;临床安全和责任与 HIPAA 并存;设计前先做临床和法律评审 |
| 基于通用 AI 模型搭建 | 书面确认模型提供方对健康数据的条款;不要假设消费者版本也被覆盖 |
| 拿不到 BAA 但仍需要聊天机器人 | 让机器人只处理非 PHI 话题,其余全部转给受保护渠道上的真人 |
注意表里没有的东西:供应商的合规徽章。如果一个决定要靠徽章来下,就回到先前的问题:机器人会看到什么数据。
常见误解
- “供应商符合 HIPAA,所以我们也符合。” 作为受保护实体,HIPAA 义务仍在你身上。供应商的保护措施只覆盖供应商自己做的事。
- “有 BAA 就怎么用都行。” BAA 限制使用和披露;它不授权你多收集。
- “没有姓名就没有 PHI。” 标识符清单包含 IP 地址、设备标识和网址。这些怎样与个人信息重叠,见什么算 PII。
- “加密就解决了。” 加密是可寻址项,不是万灵药。谁能解密、谁有访问权、数据保存多久同样重要。
- “上线时评审一次就够。” 提示词、知识库文章和集成都会变。头一个季度每月重新抽样对话。
- “把 PHI 贴进公共聊天机器人起草没关系。” 除非提供方已同意涵盖 PHI 的条款,否则不要这样做。
想了解它在各类机器人设计里的位置,见聊天机器人的类型;整体的设计思路见隐私优先设计。如果还在决定机器人该处理什么,聊天机器人使用场景列出了安全、低风险的起步点。
在 TapCub 在线客服里怎么落地
还是审计算例里的那家诊所。它想要一个回答营业时间和账单问题的聊天气泡,并且不让它变成交流健康细节的地方。TapCub 不做 HIPAA 合规声明,本文也不把 TapCub 当作可直接用于 HIPAA 的供应商;下面的步骤是减少机器人收到的内容,不是给它做认证。
- 限制机器人能回答的范围。 在 客服 › 知识库 里只放通用问答(营业时间、地址、账单联系人)。精确匹配的问答原样发送,不耗 AI 调用。知识库只生成回复,不能改订单、发邮件或调用别的系统。
- 有意识地选 AI 模式。 在 客服 › 聊天设置 › AI 接待 里可以关闭 AI,或限定为仅坐席全离线时使用。开启后,访客会被告知正在和 AI 交流,资料不足时对话转人工。
- 打开脱敏,并清楚它的边界。 在 客服 › 聊天设置 › 隐私与合规 里,“敏感信息遮蔽”会在存储前改写通过校验的银行卡号、中国身份证号、中国手机号和带国际区号的号码。邮箱保持原样,因为离线留言需要它。它识别不了用文字写出的症状或诊断。
- 写好问候语。 在 客服 › 聊天设置 › 问候语与翻译 里,把“请不要透露健康细节”放在最前面。离线留言会要邮箱和问题,所以那里也要重复提醒。
- 设好保留期和权限。 对话历史不能超过客服套餐的保留上限,坐席权限在 客服 › 坐席成员 里设置。
TapCub 不会替你把平台变成符合 HIPAA 的,也不替你判断什么算 PHI;它只记录访客输入了什么、坐席做了什么。先做你自己的抽样审计,再判断这样的配置能不能接受。
FAQ
聊天机器人有 HIPAA 认证吗?
没有。HIPAA 给受保护实体和业务伙伴设定义务,不给软件认证。供应商可以说明保护措施并签业务伙伴协议,但合规问题在于你如何用这个工具处理 PHI。
网站聊天机器人需要 BAA 吗?
如果供应商为受保护实体创建、接收、保存或传输 PHI,就需要。如果机器人只处理匿名访客的一般问题、确实看不到 PHI,答案可能是不需要,但要用对话抽样去验证,而不是想当然。
ChatGPT 符合 HIPAA 吗?
合规不是工具名字自带的属性。能否把 PHI 放进通用 AI 服务,取决于提供方对健康数据的书面条款,包括需要时的 BAA。请对具体产品和套餐书面确认,不要把 PHI 贴进消费者版本。
聊天机器人可以收集姓名和预约信息吗?
可以,前提是受保护实体的供应商受 BAA 约束,保护措施符合安全规则,访问受限且有记录,数据只在需要的期限内保留。许多诊所会把预约变更转到经过身份验证的门户来降低风险。
怎样起步更稳妥?
先上线一个只处理非 PHI 问题的机器人,告诉访客不要透露健康细节,上线满一个月后抽样 200 段对话,数据和隐私负责人都支持时再扩大范围。
资料来源
- Cornell 法律信息研究所,45 CFR 160.103 定义:“业务伙伴”和“受保护健康信息”。核对于 2026-11-18。
- Cornell 法律信息研究所,45 CFR 164.514 去标识化:(b)(2)(i) 的 18 类标识符。核对于 2026-11-18。
- Cornell 法律信息研究所,45 CFR 164.504(e) 业务伙伴合同:合同必备条款。核对于 2026-11-18。
- Cornell 法律信息研究所,45 CFR 164.312 技术保护措施:访问控制、审计控制、完整性、传输安全。核对于 2026-11-18。
这篇文章对你有帮助吗?
我们会根据反馈修改和补充这篇内容。
提交没有成功,请稍后再试。
谢谢你的反馈,我们会据此改进这篇内容。你已经反馈过这篇了,谢谢。
