没有哪个统计工具本身就符合 GDPR,法规约束的是你怎么用它。这份清单列出任何工具都该检查的项目,从同意和设备存储,到个人数据、保留期和数据主体请求,并标出对应的法规条款。
读完你会知道
- 是否合规取决于你的配置,不只取决于选了哪个工具
- 不在设备上存东西有助于避开同意问题,但 GDPR 仍然适用
- 上线前先检查自己的事件和网址里有没有个人数据
「符合 GDPR」不是工具自带的属性
很多统计工具都说自己符合 GDPR。但法规约束的是你,也就是决定收集什么、为什么收集的控制者。工具可以让合规更容易(收集更少、不在设备上存东西、控制项齐全),也可以让它更难,却替你做不了决定:同一个产品,可以用得合规,也可以用得不合规。
所以有用的问题不是「哪个工具合规」,而是「这套配置收集了什么、依据是什么、保留多久、能不能响应请求」。下面的清单把这些变成可以逐项核对的问题。它是给团队用的工作清单,不是法律意见;结论请让你的数据保护官或法律顾问按实际情况确认。
检查清单
表里列出八个问题、各自对应的法规条款,以及该看什么。这里涉及两部法律:GDPR 管个人数据的处理;《电子隐私指令》第 5(3) 条管在访客设备上存储或读取信息,这也是 Cookie 弹窗存在的原因。条文原文见 EUR-Lex 上的 GDPR 和《电子隐私指令》。
| 问题 | 对应条款 | 该看什么 |
|---|---|---|
| 收集了哪些数据? | GDPR 第 5(1)(c) 条,最少收集 | 只收报表需要的;事件里不放姓名和邮箱 |
| 依据是什么? | GDPR 第 6 条 | 同意或正当利益,定下来并记录 |
| 会在设备上存东西吗? | 电子隐私指令第 5(3) 条 | Cookie 或本地存储通常需要同意 |
| 地址怎么处理? | GDPR 第 4(1)、5 条 | 截短、不存,还是存下来以及为什么 |
| 数据保留多久? | GDPR 第 5(1)(e) 条 | 有设定的保留期且可以修改 |
| 能响应请求吗? | GDPR 第 15–20 条 | 能查到、导出、删除某个人的数据 |
| 谁在处理、在哪里? | GDPR 第 28 条、第五章 | 处理协议;存储位置 |
| 尊重浏览器信号吗? | 良好做法 | GPC 和 DNT 的处理 |
工作清单,不构成法律意见。
设备存储与同意
如果脚本写 Cookie 或本地存储,按电子隐私规则通常需要同意,除非这种存储是严格必要的。有些监管机构在一定条件下把受众测量视为例外。比如法国监管机构 CNIL 列出的条件包括:只用于受众测量、追踪器存活不超过 13 个月、数据保存不超过 25 个月(见 CNIL 指引,法语)。各国理解不同,要看你面向的市场的指引。
不在设备上存任何东西的工具可以避开这一部分,但它仍然在处理地址、浏览器标识这类数据,所以 GDPR 关于依据、最少收集和保留期的问题依然适用。见无 Cookie 统计详解;具体到 TapCub,见帮助中心用 TapCub 需要同意弹窗吗。
事件里的个人数据
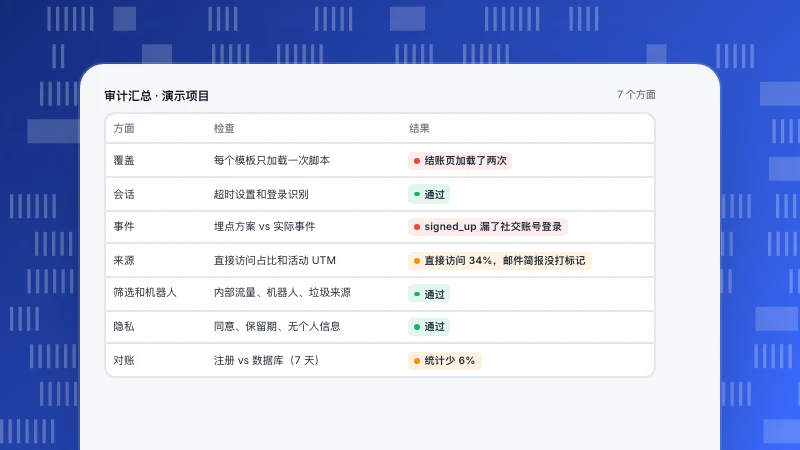
个人数据漏进统计,多数来自你自己的网站而不是工具:网址或查询参数里的邮箱、页面标题里的姓名、自定义事件属性里的用户 ID。上线前检查一遍事件和网址里实际有什么(可以做一次网站统计审计),并打开工具提供的自动脱敏。
保留期与数据主体请求
存储限制原则(第 5(1)(e) 条)意味着原始数据不该永久保存。按实际使用设一个保留期,汇总报表往往可以比原始行保留得更久。如果你会识别具体的人(登录、用户 ID),还需要在对方提出请求时能查到、导出和删除这个人的数据(第 15 至 20 条)。
一个配置示例
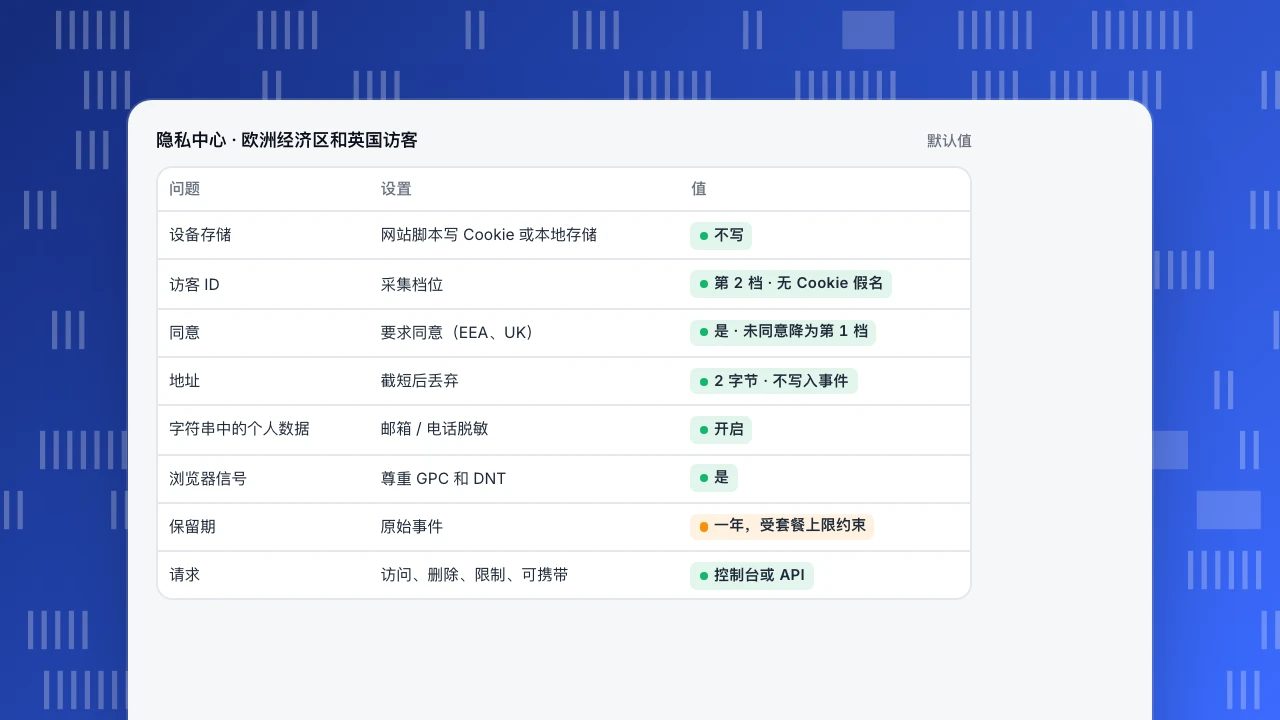
示例是面向欧洲访客的典型配置:不写 Cookie,用假名化的访客 ID,更多数据需要同意,地址先截短再丢弃,并尊重浏览器的隐私信号。每一行都是清单中的一个问题,由一项设置来回答。
隐私中心 · 欧洲经济区和英国访客
默认值| 问题 | 设置 | 值 |
|---|---|---|
| 设备存储 | 网站脚本写 Cookie 或本地存储 | 不写 |
| 访客 ID | 采集档位 | 第 2 档 · 无 Cookie 假名 |
| 同意 | 要求同意(EEA、UK) | 是 · 未同意降为第 1 档 |
| 地址 | 截短后丢弃 | 2 字节 · 不写入事件 |
| 字符串中的个人数据 | 邮箱 / 电话脱敏 | 开启 |
| 浏览器信号 | 尊重 GPC 和 DNT | 是 |
| 保留期 | 原始事件 | 一年,受套餐上限约束 |
| 请求 | 访问、删除、限制、可携带 | 控制台或 API |
在 TapCub 里怎么做
TapCub 新项目默认是匿名统计:网站脚本既不写 Cookie,也不写本地存储。相关设置都在隐私中心,采集分三档:匿名汇总、无 Cookie 假名(默认)和可识别。欧洲经济区和英国的默认地区规则是第 2 档并要求同意;没有统计用途的同意位时降到第 1 档,浏览和自定义事件仍会保存,但身份、自动采集和设备 ID 会被丢弃(见文档隐私与合规)。
地址不写入事件:查城市前先截短(默认 2 字节),之后丢弃。开启脱敏(默认开启)时,像邮箱和电话的字符串会被替换。默认尊重全局隐私控制(GPC)和请勿追踪(DNT)。事件默认保留一年,并受套餐上限约束;访问、删除、限制处理、可携带四类数据主体请求可以在控制台创建。严格预设每天轮换访客盐值(见文档接入前的隐私选择)。更多见 GDPR 和无 Cookie 统计。
常见问题
有没有默认就符合 GDPR 的统计工具?
没有工具能单独做到合规。是否合规取决于你收集什么、法律依据、保留期以及怎么处理请求。工具可以让这些更容易。
统计需要 Cookie 弹窗吗?
如果工具在设备上存储或读取信息,按电子隐私规则通常需要同意,除非你所在市场有适用的例外。不在设备上存东西可以避开这部分,但避不开 GDPR 本身。
IP 地址算个人数据吗?
可能算。要看工具怎么处理它:截短、存储还是丢弃。
统计数据该保留多久?
按实际使用的时长。定一个期限并在工具里设好,需要看长期趋势就保留汇总数据。
这是法律意见吗?
不是。用这份清单做准备,再请你的数据保护官或法律顾问确认。
这篇文章对你有帮助吗?
我们会根据反馈修改和补充这篇内容。
提交没有成功,请稍后再试。
谢谢你的反馈,我们会据此改进这篇内容。你已经反馈过这篇了,谢谢。