选企业级网站统计看四项需求:规模、治理、隐私和访问控制,每一项都应该有书面证据支撑,而不是一份功能清单。先算出数据量,把必须满足的项当作通过与否的门槛,再给其余标准打分,并向每个厂商发出同样的九个问题。
读完你会知道
- 四项需求,各有要索取的证据:文档化的限制、角色和审计日志、保留期和数据请求、单点登录和带范围的密钥
- 演示之前先算数据量:每月 5,000 万次浏览是 1.5 亿事件,约每秒 58 个,12 个月是 720 GB
- 先过门槛再打分:示例里有一类工具在两个门槛上出局;两类打成 72 分的平手,由总成本来区分
网站统计变成企业级之后,什么变了
企业级网站统计和小网站的做法在四个方面不同:数据量、治理、隐私风险和访问控制。比起功能多少,更重要的是工具能不能以书面形式说明它如何处理每一项。用下面这张表,把一句含糊的愿望(「必须是企业级的」)变成有证据可查的问题。
| 需求 | 实际意味着什么 | 要求对方提供的证据 |
|---|---|---|
| 规模 | 每天数百万事件、多个站点、没有悄悄生效的限制 | 事件、属性和查询大小的书面限制;报表是否抽样 |
| 治理 | 多个团队、多种角色、有谁改了什么的记录 | 角色清单、字段级脱敏、可导出的审计日志 |
| 隐私 | 法律风险随营业额和数据量增长 | 保留期设置、数据主体请求的处理、地区同意规则 |
| 访问控制 | 人员来来去去;系统也要读数据 | 单点登录、两步验证、带范围的 API 密钥 |
文章其余部分逐行展开,再把几类工具按这份清单打分,最后给出要书面发出的问题。
| 需求 | 实际意味着什么 | 要求提供的证据 |
|---|---|---|
| 规模 | 每天数百万事件,没有悄悄生效的限制 | 书面限制;报表是否抽样 |
| 治理 | 多个团队、角色,有变更记录 | 角色清单、脱敏、可导出的审计日志 |
| 隐私 | 法律风险随营业额和数据增长 | 保留期设置、数据请求、地区同意 |
| 访问控制 | 人和系统都要读数据 | 单点登录、两步验证、带范围的密钥 |
把每一行变成给每个入围厂商的书面问题。
规模:和厂商谈之前,先算出你的数据量
多数「能不能扩展」的谈话以失败告终,因为没有人带着数字来。先把它们算出来。
示例数据:一个站点群每月 5,000 万次浏览,平均每次浏览追踪三个事件,保留 12 个月的明细。
- 每月事件数 = 50,000,000 × 3 = 1.5 亿。
- 每天事件数 = 150,000,000 ÷ 30 = 500 万。
- 平均速率 = 5,000,000 ÷ 86,400 秒 = 每秒 58 个事件。
- 峰值按平均值的十倍算(一次活动、一次发布)= 约每秒 580 个。
- 十二个月的明细 = 150,000,000 × 12 = 18 亿个事件;每个按 400 字节算,是 18 亿 × 400 = 720 GB,还没算索引。
把这五个数字交给每一家入围的厂商,并问三个问题。每个属性或每个用户的事件数有没有文档化的限制,到了限制会怎样?报表是基于全部事件计算,还是基于样本,我能看到是哪种吗?一次查询最长能覆盖多长的范围?每个产品都有限制。举一个公开的例子,Google Analytics 文档写明每个事件最多 25 个参数,参数名最长 40 个字符、值最长 100 个字符,每个应用用户最多 500 个不同名称的事件;重点不是这些限制好不好,而是它们被公开,可以对照埋点方案去核对。
治理:角色、审计和脱敏
治理回答的是审计员或新任数据负责人一定会问的问题:谁能看到什么,如果有变化,我们怎么知道?
- 角色。一份边界清楚的短清单:所有者、能改设置的管理员、能查看并搭建报表的分析师、只读的查看者,以及只需要用客服工具的人的角色。检查角色能否按项目授予,而不只是按账户。
- 字段级控制。不需要个人标识的角色,默认应该看到被脱敏的内容,一个人的访问范围也应该能限制在某些站点、渠道或属性内。
- 审计日志。成员变更、隐私设置变更、导出和登录的记录,并且你能导出。问清日志的保留期和单次导出的上限。
- 命名与变更控制。每个事件都有负责人和状态的埋点方案,能让「这个事件是谁加的」不再反复出现。问清方案能否对照线上数据检查。
隐私:风险究竟是什么
隐私要求是通过法律,而不是偏好,进入决策的。欧盟《通用数据保护条例》第 83 条设定了两档行政罚款。较低档最高可达 1,000 万欧元或上一财年全球年营业额的 2%,以较高者为准;较高档涵盖违反基本处理原则和数据主体权利的情形,最高可达 2,000 万欧元或 4%,同样以较高者为准。
示例数据:两家公司。
| 公司 | 年营业额 | 营业额的 4% | 较高档上限(两者取高) |
|---|---|---|---|
| 公司 A | 3 亿欧元 | 1,200 万欧元 | 2,000 万欧元(固定金额更高) |
| 公司 B | 15 亿欧元 | 6,000 万欧元 | 6,000 万欧元(百分比更高) |
这是上限,不是预测,其中也没有任何内容说明统计是罚款最可能的来源。它是提出具体问题的理由:数据按地区存在哪里?明细保留多久,能否按项目缩短?导出或删除某个人数据的请求,能否在产品里处理?同意之前采集什么,能否按地区设置?只给一个政策页面链接而没有设置项的厂商,等于没有回答。
访问控制:人和系统
检查三件事。
- 登录。单点登录在很多公司是硬性要求,因为它把访问权限和目录绑在一起,人离职后一步就失去访问权。如果它是必需项,就把它做成下面评分表里的门槛,不要当作加分项。两步验证是退而求其次的办法。
- 系统用的密钥。服务端密钥应该带范围(只读、只写)并且可以吊销,一个密钥应该能绑定到一个项目。问清完整密钥是否只显示一次。
- 用户组。一个五十人的团队,不应该一个人一个人地加进四十个项目。问清成员能否按组跨项目管理,移除一个组之后,它授予的权限是否也一并移除。
先过门槛,再给几类工具打分
评分表只有在门槛之后才有用。门槛是必须满足、只判通过与否的项目;工具只要有一项不通过就出局,无论总分多高。示例数据:门槛是规模、治理、隐私和访问控制,每一项得分在 5 分里达到 3 分或以上才算通过。其余标准加权计算。分数是对四类工具的示意,请在试用之后换成你自己的。
| 需求 | 权重 | 免费通用托管型 | 自托管开源 | 企业套件 | 隐私优先云服务 |
|---|---|---|---|---|---|
| 规模,没有悄悄生效的限制(门槛) | 20 | 3 | 3 | 5 | 4 |
| 治理:角色、审计、脱敏(门槛) | 20 | 1 | 3 | 5 | 3 |
| 隐私和法律控制(门槛) | 20 | 2 | 5 | 4 | 5 |
| 访问控制:单点登录、带范围的密钥(门槛) | 15 | 3 | 3 | 5 | 3 |
| 数据所有权与导出 | 15 | 3 | 5 | 3 | 3 |
| 支持与采购 | 10 | 1 | 2 | 5 | 3 |
得分 =(权重 × 分数)之和 ÷ 5,满分 100。
| 结果 | 免费通用托管型 | 自托管开源 | 企业套件 | 隐私优先云服务 |
|---|---|---|---|---|
| 四个门槛都通过吗? | 否(治理 1 分、隐私 2 分) | 是 | 是 | 是 |
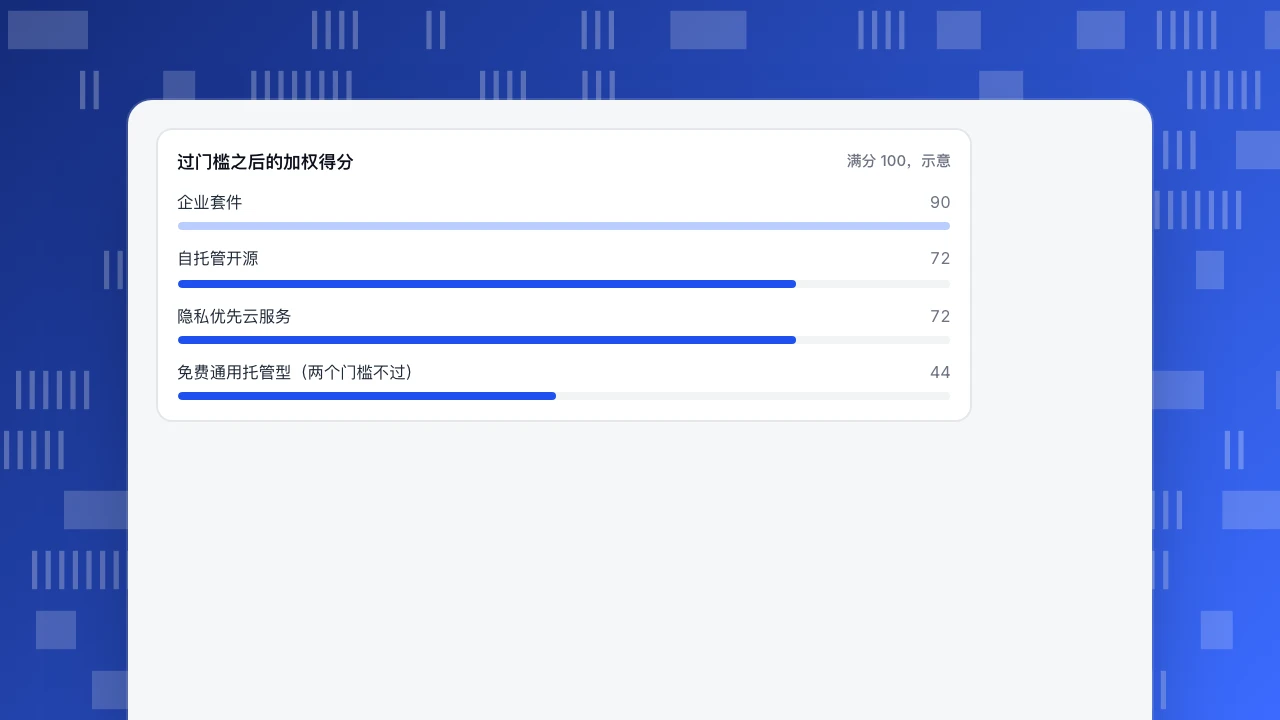
| 加权得分 | 44 | 72 | 90 | 72 |
可以读出两点。头一类工具在门槛上出局,它的总分也是最低的,所以这里门槛没有额外作用;高分工具在某一项上不通过时,门槛才起作用。还有两类工具打成 72 分的平手,但强项不同:自托管的在所有权上占优,云服务则省掉了要运维服务器的团队。出现平手时,比较的是总成本,包括人员时间,而不是功能。不要把企业套件的领先当作定论:它成本最高,也可能超出你的需要。
过门槛之后的加权得分
满分 100,示意要书面发出的问题
把这些发给每一家入围的厂商,并留存答复。
- 事件、属性和查询范围的文档化限制是什么,到了每个限制会怎样?
- 是否有报表抽样?如果有,在什么数据量下,能否关闭抽样?
- 列出角色以及每个角色能看到什么。个人标识能否按角色脱敏?
- 有没有审计日志?它记录什么,保留多久,能导出成哪些格式?
- 数据存在哪里、存多久,保留期能否按项目不同?
- 导出或删除某个人数据的请求怎么处理?
- 是否支持单点登录,用哪种协议?有没有两步验证?
- 厂商持有哪些鉴证报告?例如 SOC 2,是会计师事务所依据 AICPA 关于安全性、可用性、处理完整性、保密性和隐私的标准出具的审查报告。要看报告和它的日期,而不只是一枚徽章。
- 退出路径是什么:我能导出原始事件吗,是什么格式?
在 TapCub 里:文档里写了什么,没有声称什么
TapCub 的文档覆盖了上面的若干行。请把每一项对照你的清单,不要把这一节当作销售说法。
- 角色与成员。项目角色是所有者、管理员、分析师、查看者和仅坐席;仅坐席成员只能看到客服工作台。成员在 配置 › 设置 › 成员 里管理,跨项目则用 账户 › 成员与用户组 下的用户组。
- 范围访问与脱敏。报表可以限定到某些渠道、平台和主机名,并隐藏属性、套用脱敏。默认对查看者完全脱敏直接标识,对分析师部分脱敏。
- 审计日志。配置 › 设置 › 审计日志 记录成员变更、两步验证变更、隐私配置变更、导出和登录,并可导出 CSV、NDJSON 或 JSON,单次最多 5 万条。
- 密钥与登录。配置 › 设置 › API 密钥 创建的密钥带有固定前缀、只显示一次、带范围,并且可以绑定到一个项目。可以使用两步验证。TapCub 的文档没有列出 SAML 单点登录,所以如果单点登录是门槛,入围之前先问清楚。
- 隐私。配置 › 合规中心 设置采集档位、保留期、地址截断,以及导出和删除的数据主体请求;欧洲经济区和英国的默认规则要求统计取得同意,没有同意时采集降到匿名档,浏览量和自定义事件仍会记录。
- 分享与导出。配置 › 设置 › 公开分享 生成只读链接,可加密码、选择开放的模块和天数限制。原始明细通过异步导出获得,超过保留期的明细已经删除。
- 规模限制。TapCub 的文档写明了具体限制,例如归因最多计算 5 万次转化,漏斗用时最多使用 2 万个完成样本。请对照上一节里你自己的数据量去检查。
本文没有声称 TapCub 持有 SOC 2 报告或任何其他认证。做决定之前,请索要当前的合规文件。
常见问题
什么是企业级网站统计?
面向数据量大、团队多、有法律风险的组织的网站统计。它和小网站统计在四个方面不同:没有悄悄生效限制的规模、治理(角色、审计日志、脱敏)、隐私控制,以及单点登录之类的访问控制。
企业级网站统计工具需要哪些功能?
文档化的限制和不抽样的报表、带脱敏的基于角色的访问、可导出的审计日志、保留期和数据请求控制、单点登录或两步验证、带范围的 API 密钥,以及导出原始数据的方式。把每一项都变成给厂商的书面问题。
GDPR 罚款最高是多少?
根据第 83 条,较低档最高 1,000 万欧元或全球年营业额的 2%,较高档最高 2,000 万欧元或 4%,每档都以较高者为准。这些是条例规定的上限。
网站统计必须有 SOC 2 报告吗?
这不是法律要求;很多买家索要它,作为厂商的控制措施经独立机构审查过的证据。要看报告和它的日期,并确认它的范围覆盖你要使用的服务。
企业应该自己托管统计系统吗?
自托管让你掌控数据和位置,但把扩容、打补丁和备份的工作转给你的团队。把包括人员时间在内的总成本,与满足同样门槛的托管方案比较。
资料来源
这篇文章对你有帮助吗?
我们会根据反馈修改和补充这篇内容。
提交没有成功,请稍后再试。
谢谢你的反馈,我们会据此改进这篇内容。你已经反馈过这篇了,谢谢。
