企业级分析方案,是大型组织可以跨团队、站点和地区运行、有访问控制并能提供合规证明的分析产品。比较它们要看三项要求:规模、治理和隐私。把硬性要求写成通过或不通过的门槛,只给通过的供应商打分,并测试胜者对你的权重有多依赖。
读完你会知道
- 把规模变成供应商能确认的数字:示例是每月 2.4 亿个事件,平均每秒约 93 个,峰值 463 个
- 把硬性要求当门槛(处理者合同、区域、原始导出、单点登录),只给幸存者打分
- 权重决定接近的竞争:示例里 X 以 77.0 对 75.0 胜出,规模权重提到 35 后又以 73.0 对 77.0 落败
分析变成企业级之后,什么变了
企业级分析方案,是大型组织可以跨多个团队、站点和地区运行、有访问控制并能提供合规证明的分析产品。它和团队工具的区别不在图表类型,而在随规模增长的三项要求:规模(多少数据、多少人)、治理(谁能看、谁能改什么,定义是否保持一致)和隐私(数据存在哪里、受什么合同约束)。
一家供应商可能仪表盘做得很强,却在这三项里有一项不过关,而这种问题通常在合同签完之后才暴露。下面的做法是:先写要求,把硬性的要求变成通过或不通过的门槛,只给通过门槛的供应商打分。如果想更宽地了解平台类型,见数据分析平台和商业分析软件。示例里所有数字都是示例数据,你要换成自己的。
估出你需要的规模
规模在变成供应商能回答的数字之前都是模糊的。示例数据:一家公司每月 2,000 万个会话,每个会话跟踪 12 个事件。
| 量 | 计算 | 结果 |
|---|---|---|
| 每月事件数 | 20,000,000 × 12 | 240,000,000 |
| 每天事件数 | 240,000,000 ÷ 30 | 8,000,000 |
| 平均每秒事件数 | 8,000,000 ÷ 86,400 | 约 93 |
| 峰值每秒事件数(平均的 5 倍) | 93 × 5 | 约 463 |
| 每个事件 1 KB(1,000 字节)时每月存储 | 240,000,000 × 1,000 字节 | 240 GB |
| 25 个月历史的存储 | 240 GB × 25 | 6.0 TB |
要让每家供应商书面确认:能承受你的峰值速率、原始事件保留多久、一个账户能放多少项目或站点,以及在 25 个月的数据上一次典型查询要多久。峰值速率比平均值更重要,因为一次大促或发布可能在一个小时里带来平常五倍的流量。
人也要数:有多少分析师会查询、多少人只看仪表盘,以及只读用户的价格是否不同。
| 量 | 计算 | 结果 |
|---|---|---|
| 每月事件数 | 20,000,000 个会话 × 12 | 240,000,000 |
| 平均每秒事件数 | 240,000,000 ÷ 30 ÷ 86,400 | 约 93 |
| 峰值每秒事件数(5 倍) | 93 × 5 | 约 463 |
| 每个事件 1 KB 时 25 个月的存储 | 240 GB × 25 | 6.0 TB |
示例数据:请把会话数、每会话事件数和事件大小换成你自己的。
治理:谁能看、谁能改什么
治理要求能阻止分析体系变成同一个指标的 40 个版本。把每一条写成可以测试的句子。
| 要求 | 测试句 |
|---|---|
| 访问控制 | 区域分析师只能看到自己区域的项目 |
| 角色 | 查看者不能改定义;所有者可以 |
| 单点登录 | 员工用公司身份提供方登录,离职时被移除 |
| 审计记录 | 能看到谁改了指标或导出了数据,什么时候 |
| 共享定义 | 一个指标定义一次,在每份报表里都一样 |
| 变更控制 | 有一份计划中的事件清单,计划外的事件会被标出来 |
其中,共享定义最容易出问题。两个团队各自定义「活跃用户」,数字会连续几个月对不上。要找一份记录每个事件和属性及其负责人的埋点方案或数据字典,以及一种能看到未经计划就到达的事件的办法。
隐私:合同和控制项
隐私要求有两半:供应商愿意签什么,以及产品能做什么。
合同方面,如果供应商替你处理个人数据,它就是处理者,GDPR 第 28 条要求有书面合同。合同必须涵盖:仅按书面指示处理、相关人员保密、第 32 条的安全措施、子处理者授权、协助数据主体请求、结束时删除或返还数据,以及审计。第 32 条列举了安全措施的例子,包括假名化和加密、事故后恢复可用性的能力,以及对这些措施的定期测试。
风险是真实的。按第 83 条,违反第 25 到 39 条中控制者和处理者义务的,最高可罚 1,000 万欧元或全球年营业额的 2%,以较高者为准;违反基本原则、同意条件或数据主体权利的,最高 2,000 万欧元或 4%。
产品方面,要问:存储区域选项、可按地区设置的采集档位、可配置的保留期,以及对某一个人的访问和删除请求采取行动的能力。还要索取 SOC 2 报告;AICPA 的 SOC 2 涵盖安全、可用性、处理完整性、保密和隐私这几个信任服务类别。要问报告涵盖哪几个类别、覆盖哪一个时期。
集成与退出
企业买家常常忘了规划退出。签约前测试这四点:
- 原始导出。 能不能按计划导出事件级数据,用什么格式?
- 查询权限。 分析师能不能在同样的事件上跑 SQL,还是只能用供应商的界面?
- 输入。 能不能从文件导入历史,除了浏览器和 App 之外,也能从服务端发送事件?
- 程序化访问。 有没有 API,密钥是不是按团队管理?
退出测试很简单:在试用期里让供应商导出你一个月的数据,装进你自己的数据仓库。做不到,就是被锁定了。
支持和服务条款
写下出问题时会发生什么:数据中断的响应时间、你的指定联系人是谁,以及事故怎么通报。要问合同里有没有可用性数字,没达到时你能得到什么。销售电话里的承诺不是条款。如果某个数字很重要,它就必须写进协议。
先过门槛,再加权打分
评分表不应该去挽救一个没过硬性要求的供应商。把两件事分开:
门槛是通过或不通过。示例数据:四个匿名供应商对四道门槛。
| 门槛 | 供应商 W | 供应商 X | 供应商 Y | 供应商 Z |
|---|---|---|---|---|
| 签处理者合同 | 通过 | 通过 | 通过 | 未通过 |
| 数据存在要求的区域 | 通过 | 通过 | 未通过 | 通过 |
| 能导出原始事件 | 通过 | 通过 | 通过 | 通过 |
| 单点登录 | 通过 | 通过 | 通过 | 通过 |
| 结果 | 继续 | 继续 | 淘汰 | 淘汰 |
只有 W 和 X 进入打分。每个领域打 1 到 5 分,乘以权重,求和,再除以 5,得到百分制分数。
| 领域 | 权重 | 供应商 W | 供应商 X |
|---|---|---|---|
| 规模 | 25 | 4 | 3 |
| 治理 | 25 | 3 | 5 |
| 隐私 | 20 | 4 | 4 |
| 集成 | 15 | 5 | 3 |
| 支持 | 10 | 3 | 4 |
| 成本 | 5 | 3 | 4 |
| 加权得分 | 100 | 75.0 | 77.0 |
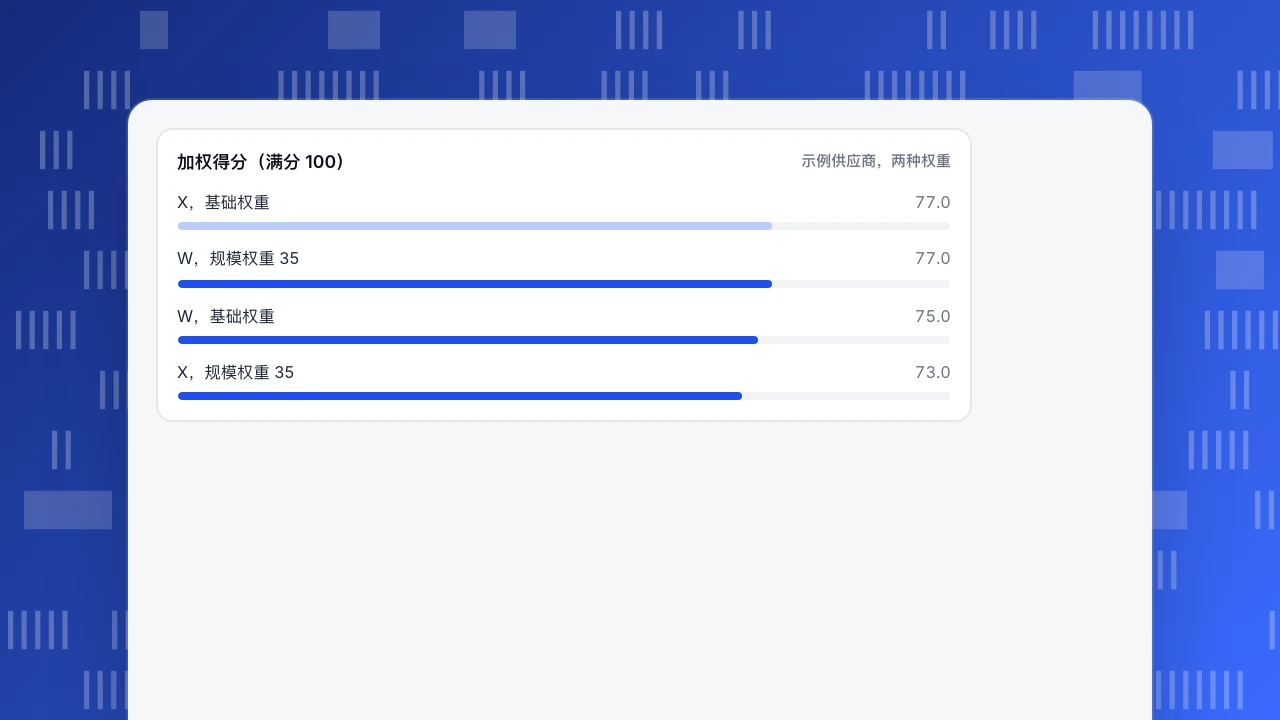
X 领先两分。现在测试权重:如果对这家公司规模更重要(权重 35)、治理次要(15),W 得 77.0、X 得 73.0,胜者就变了。两分的结果是平手,别据此选择。要在演示之前定好权重,再用概念验证来区分接近的供应商。
加权得分(满分 100)
示例供应商,两种权重为期四周的概念验证
- 第 1 周: 装在一个真实的网站和一个 App 上。把事件数和你自己的日志对照;差距超过 5%,就是跟踪问题。
- 第 2 周: 重建你的团队今天在用的三份报表,给每份计时。
- 第 3 周: 让一位区域分析师和一位查看者试一遍访问规则,并发一个测试删除请求。
- 第 4 周: 把一个月的事件导出到你的数据仓库,确认计数一致。
开始之前,为每一周设好及格线,并记下结果。
三年的总成本
比较总成本,不比标价。要把许可费、额外席位、数据量超额费、实施工作,以及维护跟踪的人力时间都加上。示例数据:许可费每年 60,000,数据量超出套餐时每年另加 15,000 超额费,首年实施 40,000,每年人力时间 20,000。三年总成本 = 3 × (60,000 + 15,000 + 20,000) + 40,000 = 3 × 95,000 + 40,000 = 325,000。每份许可看起来更便宜的供应商,把超额费和人力时间算进去之后可能更贵。
在 TapCub 里
请对照 TapCub 自己的文档使用这份清单,不要默认某一行通过。有几行对应 TapCub 文档里写明的功能:
- 网站、App 和小程序用一段代码,数据在同一个项目里。SDK 覆盖 iOS、Android、Flutter、React Native 和鸿蒙。
- 隐私: 配置 › 合规中心 设置采集档位和保留期,并处理导出、删除等数据主体请求。
- 数据出入: 全端分析 › 数据管理 › 数据导出 做异步原始导出,数据导入 接收 CSV 事件和日志,全端分析 › 行为分析 › 自定义指标与 SQL 里的 SQL 查询台直接查事件。API 密钥在 配置 › 设置 › API 密钥。
- 变更控制: 埋点方案和事件收件箱会标出从没计划过的事件。
- B2B: 全端分析 › 用户 › 账户 按公司把人归在一起,并给出健康分。
- 访问与审计: 项目角色(所有者、管理员、分析师、查看者、坐席),以及按成员设置的范围,可限定渠道、平台或主机名并隐藏指定属性,在 配置 › 设置 › 成员 里设置。配置 › 设置 › 审计日志 记录成员变更和隐私变更,可导出 CSV、NDJSON 或 JSON,每次最多 50,000 行。
本文核对的产品事实卡和文档没有描述单点登录和合同中的可用性条款,所以在打勾之前,要向销售团队确认。
FAQ
什么是企业级分析方案?
它是大型组织可以跨多个团队、站点和地区运行的分析产品,有访问控制、共享定义和合规证明。它和团队工具的区别是规模、治理和隐私,不是图表类型。
企业级分析的检查清单应该包括什么?
规模(峰值每秒事件数、保留期、查询时间)、治理(角色、单点登录、审计记录、共享定义)、隐私(处理者合同、区域、保留期、删除)、集成与退出(原始导出、SQL、API)以及支持条款。把硬性要求变成通过或不通过的门槛。
怎样公平地比较企业级分析供应商?
先用门槛筛,再对幸存者按你在演示前定好的权重打 1 到 5 分,并测试结果对权重有多敏感。如果前两名相差只有几分,就做一个四周的概念验证。
分析供应商应该签哪些隐私条款?
GDPR 第 28 条的处理者合同:书面指示、保密、第 32 条的安全措施、子处理者授权、协助数据主体请求、结束时删除或返还,以及审计权。
怎么估算我会发送多少数据?
用月会话数乘以每会话事件数,除以 30 得到日数,再除以 86,400 得到每秒事件数,然后按平均值的五倍规划峰值。示例里 2,000 万会话和 12 个事件,平均约每秒 93 个,峰值 463 个。
资料来源
- GDPR-Info.eu,第 28 条:处理者(书面处理者合同条款)。核对于 2026-11-21。
- GDPR-Info.eu,第 32 条:处理安全(假名化和加密、恢复可用性、定期测试)。核对于 2026-11-21。
- GDPR-Info.eu,第 83 条:行政罚款(1,000 万欧元或 2%;2,000 万欧元或 4%)。核对于 2026-11-21。
- AICPA,SOC 2 审计与鉴证(信任服务类别)。核对于 2026-11-21。
这篇文章对你有帮助吗?
我们会根据反馈修改和补充这篇内容。
提交没有成功,请稍后再试。
谢谢你的反馈,我们会据此改进这篇内容。你已经反馈过这篇了,谢谢。
